Ptejte se standardů běžným jazykem.
Zapojte katalogy OSCAL do konverzace a získejte odpovědi, které váš tým může okamžitě využít.
Pro řízení rizik, compliance a připravenost na audit. Vytvořeno pro éru AI.
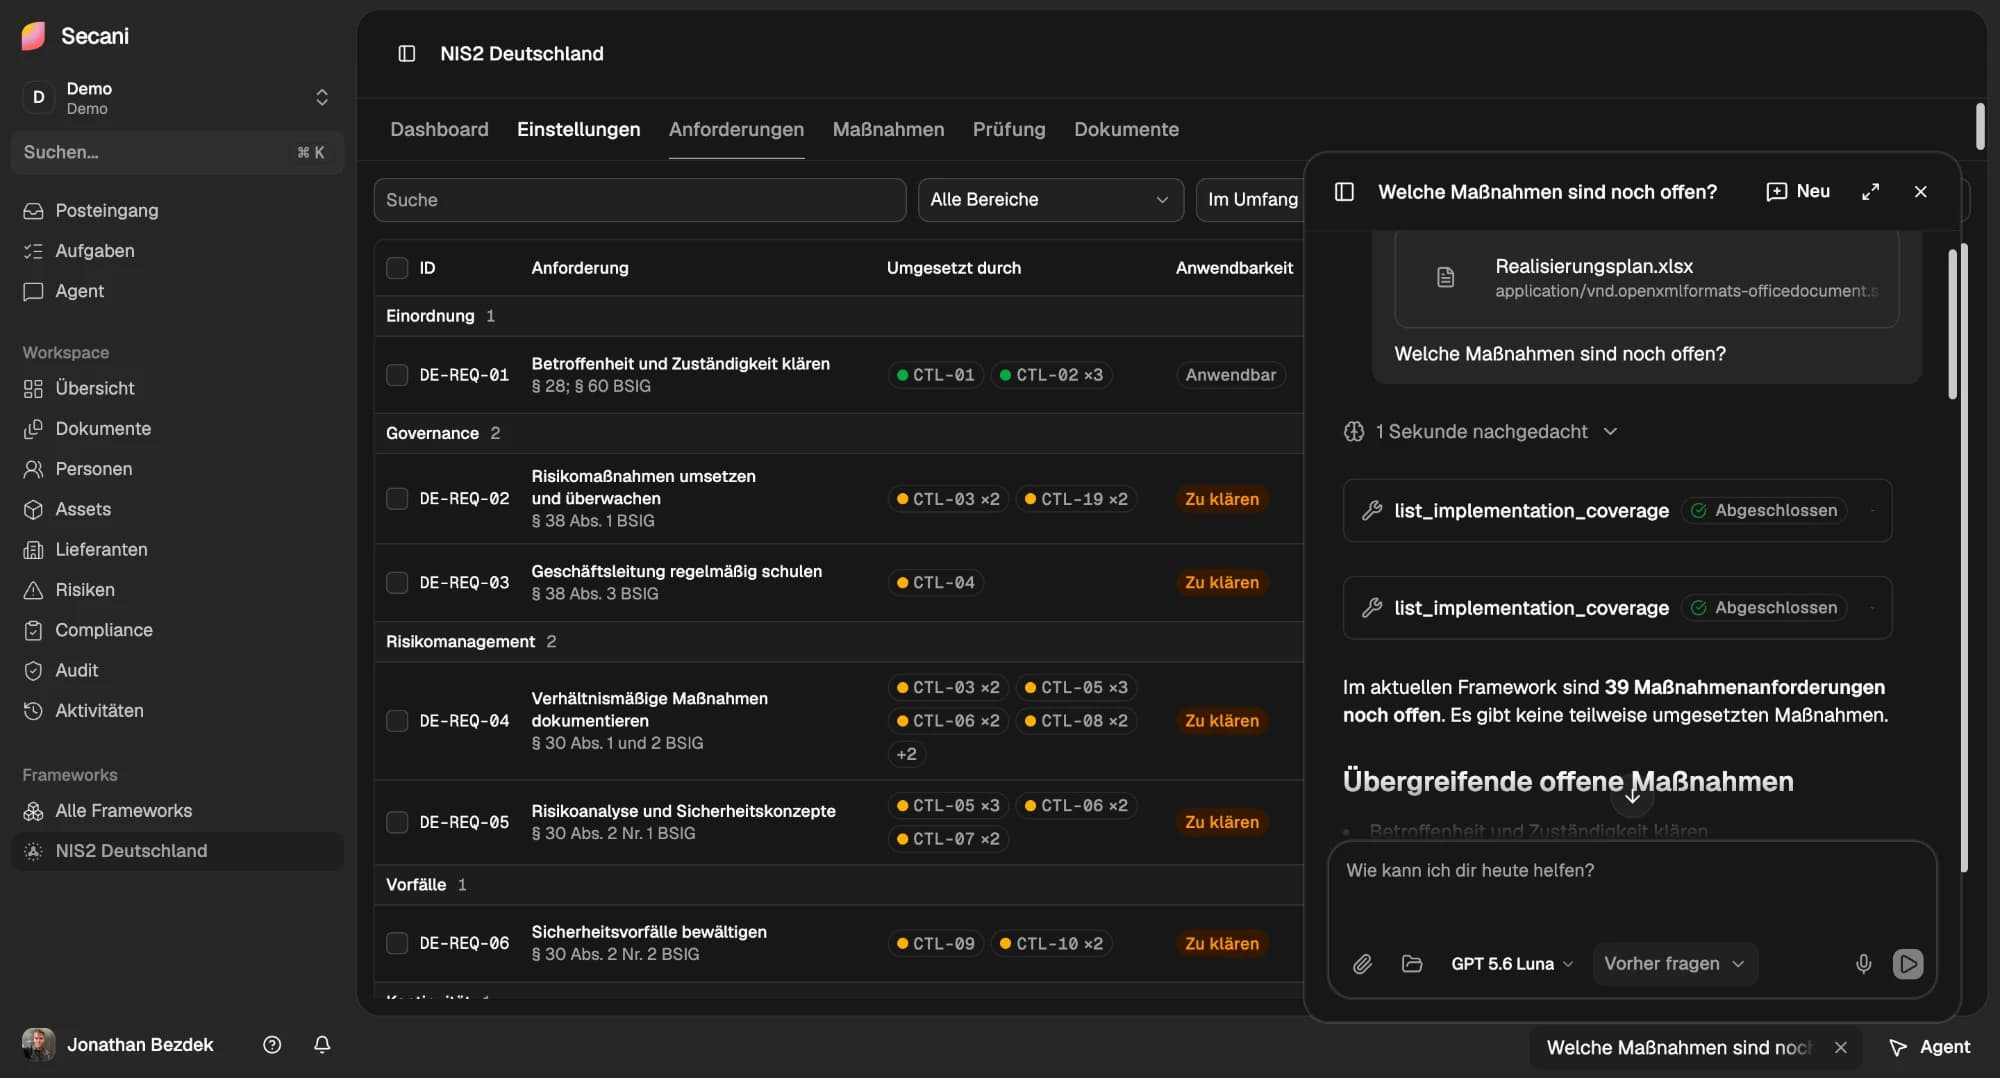
Zapojte katalogy OSCAL do konverzace a získejte odpovědi, které váš tým může okamžitě využít.
Udržte práci na compliance v chodu, zatímco odpovědnosti za zápis, pouhé čtení a správu zůstávají jasné.
Propojte dokumenty, tabulky a API s procesy NIS2, Grundschutz++, ISO a GDPR.
Vytvářejte dotazníky pro jakýkoli rámec, sledujte každou odpověď a odhalte mezery dříve, než se z nich stanou auditní zjištění.
Bezpečně zapojte celou organizaci díky SAML SSO, řízení přístupu na základě rolí, auditním protokolům a izolovaným pracovním prostorům.
Na vyžádání podporujeme datovou suverenitu v EU v souladu s požadavky vaší organizace.
Případy využití OSCAL ve státní správě a veřejném sektoru.
Pracují se systémy včerejška.
Blíží se audit. Kde jsou důkazy pro kontrolu základní ochrany?
Rozšiřujeme rozsah. Které moduly musíme modelovat?
Nová cloudová služba. Která opatření platí v kontrole základní ochrany?
Analyzujte data a odhalte, co ještě chybí, dřív než to vyjde najevo při auditu.
Základní registr ISMS
Zkontroluj importovaný bezpečnostní koncept a najdi chybějící nebo neúplná stanovení potřeby ochrany.
Vyhledávání
„Svůj ISMS pravděpodobně zavedete a budete udržovat rychleji, jednoduše proto, že Secani za vás převezme opakující se ruční práci.“

Derya Altinay
Spoluzakladatel, CEO
„Když lidé a technologie pracují v souladu, výsledek je všechno, jen ne umělý.“

Jonathan Bezdek
Spoluzakladatel, CTO
Agenti, úlohy CI a integrační kód mohou Secani objevit a vyhodnotit bez závislosti na JavaScriptovém rozhraní nebo obchodním jednání.
Začněte anonymním validátorem OSCAL, pro function calling použijte typovaný kontrakt OpenAPI a před zavedením přístupových údajů si přečtěte hranice oprávnění.
Validujte JSON OSCAL 1.2.2 bez účtu. Odpovědi jsou typované, odeslaná data se zpracovávají jen přechodně a zdokumentované detaily problémů vysvětlují, jak se z chyb zotavit.
Přečíst rychlý start APIVyužijte jedinečné identifikátory operací, typované parametry, schémata odpovědí a stabilní chybové kódy k vygenerování klienta nebo definice funkce pro agenta.
Otevřít specifikaciPochopte hranice organizace, pracovního prostoru a rozsahu governance, včetně toho, které schopnosti lze delegovat a která schválení zůstávají vyhrazena lidem.
Zkontrolovat oprávněníSecani je platforma kybernetické bezpečnosti pro týmy řízení rizik, compliance a auditu. Spojuje důkazy, opatření, revize a AI agenty do jednoho pracovního postupu, takže odhalíte mezery dřív, než se z nich stanou auditní zjištění.
Secani podporuje standardy jako ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 a NIST CSF i odvětvové standardy. Dotazníky můžete vytvořit pro jakýkoli rámec a sledovat každou odpověď.
Agent zná vaše rámce, opatření, rizika, důkazy a dodavatele a můžete se ho ptát ve Slacku, v Teams nebo přímo v Secani. Každá odpověď uvádí svůj zdroj, každá změna začne platit až po vašem schválení a každá akce agenta zanechá záznam v auditním logu. Více o agentovi
Ano, na vyžádání a v souladu s požadavky vaší organizace. Secani navíc chrání vaši organizaci pomocí SAML SSO, řízení přístupu na základě rolí, auditních logů a izolovaných pracovních prostorů.
Ano. Díky Secani OSCAL MCP přenesete katalogy OSCAL přímo do konverzace a ptáte se na standardy přirozeným jazykem. Open-source sada nástrojů Secani pracuje se všemi osmi modely OSCAL 1.2.2 a veřejné API pro validaci OSCAL ověří OSCAL 1.2.2 JSON bez účtu. Prozkoumat sadu nástrojů OSCAL
Zarezervujte si 30minutové demo a ukážeme vám Secani s vašimi rámci. Plány rostou s vaším programem compliance: začněte cíleně a rozšiřujte, jak váš tým roste. Vyžádat demo
K dispozici už dnes.