Spørg standarder i et klart sprog.
Tag OSCAL-kataloger med i samtalen, og få svar, dit team kan bruge med det samme.
Til risiko, compliance og auditparathed. Bygget til AI-æraen.
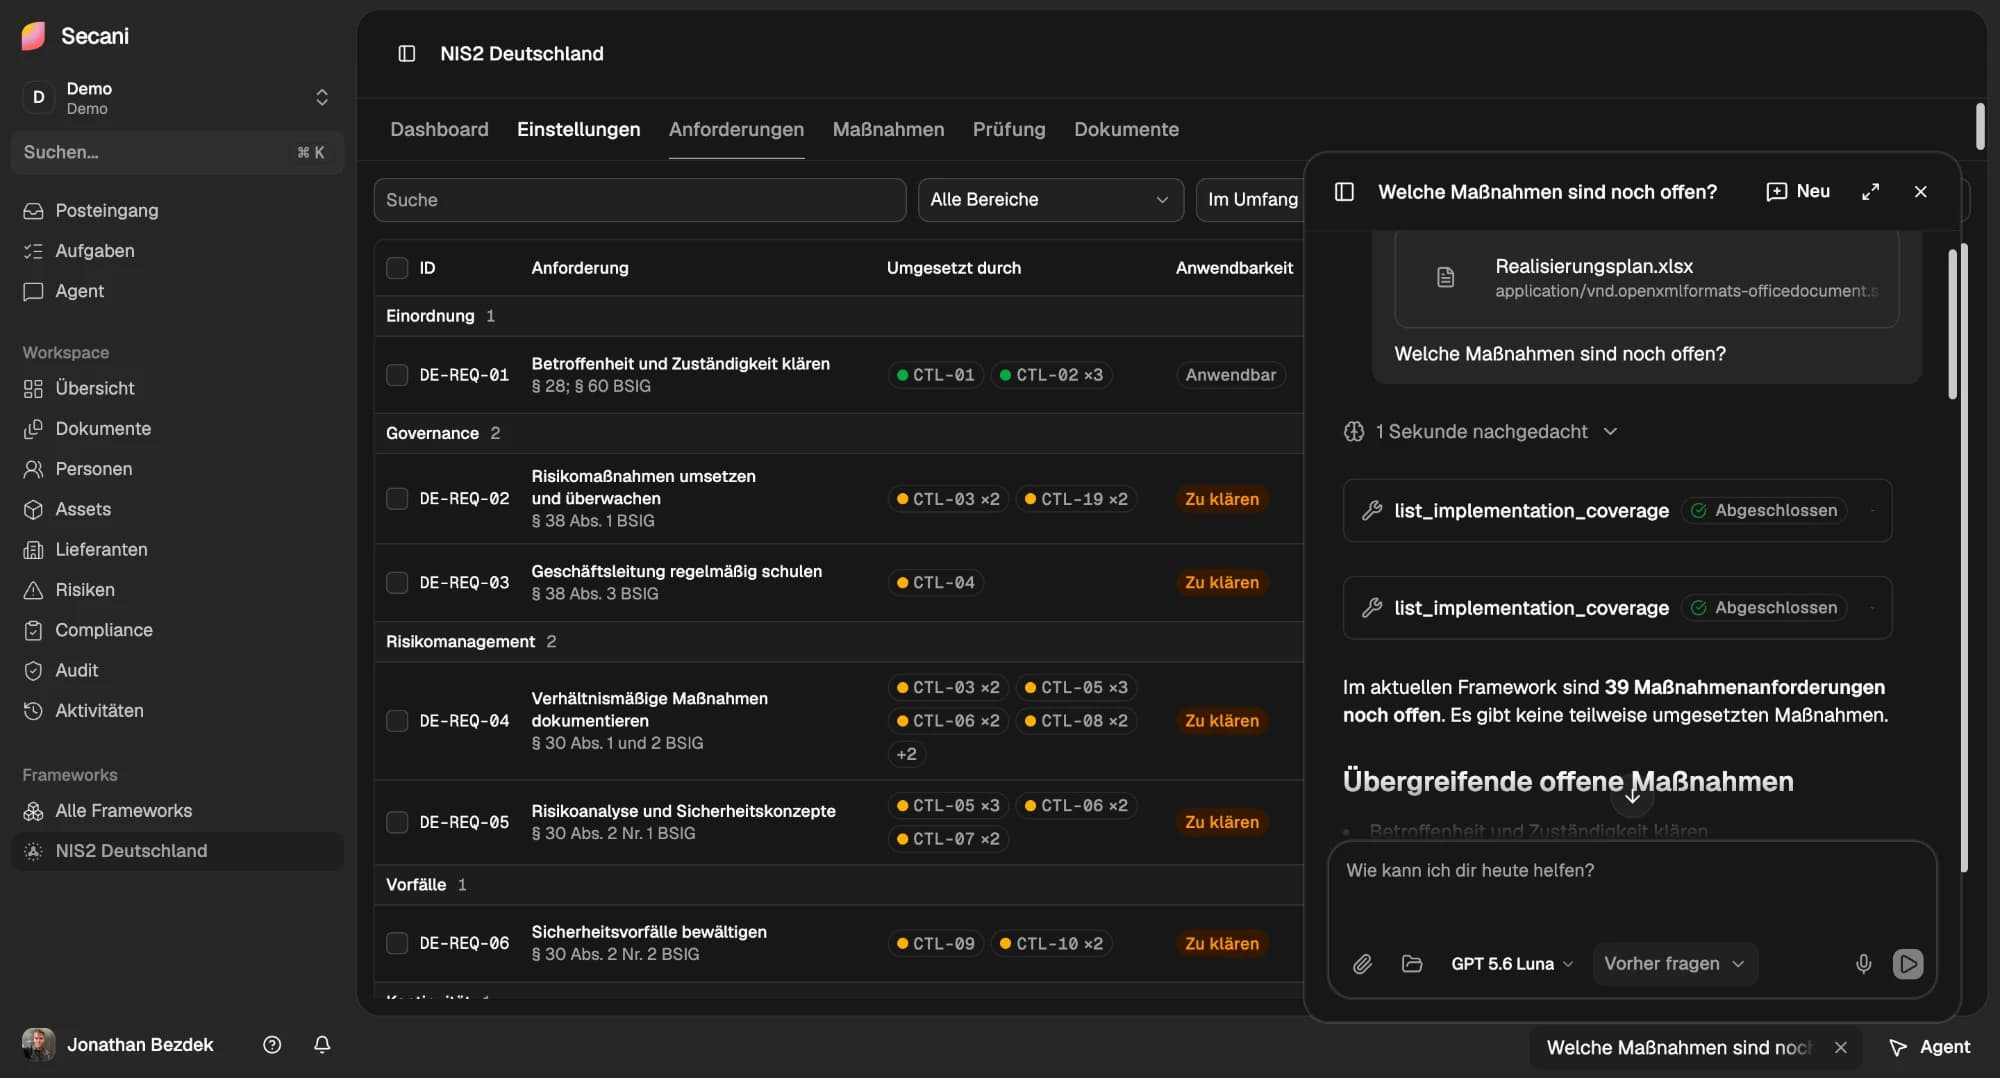
Tag OSCAL-kataloger med i samtalen, og få svar, dit team kan bruge med det samme.
Hold compliancearbejdet i gang, mens ansvaret for skrive-, læse- og administratoradgang forbliver tydeligt.
Forbind dokumenter, regneark og API’er med workflows for NIS2, Grundschutz++, ISO og GDPR.
Byg spørgeskemaer til ethvert framework, følg hvert svar, og find huller, før de bliver til auditfund.
Onboard din organisation sikkert med SAML SSO, rollebaseret adgangskontrol, auditlogs og isolerede workspaces.
Efter aftale understøtter vi EU-datasuverænitet i overensstemmelse med din organisations krav.
Anvendelser af OSCAL i myndigheder og den offentlige sektor.
De arbejder med gårsdagens systemer.
Audit nærmer sig. Hvor er dokumentationen til grundsikringstjekket?
Vi udvider scopet. Hvilke moduler skal vi modellere?
Ny cloudtjeneste. Hvilke sikringsforanstaltninger gælder i grundsikringstjekket?
Analysér data, og se, hvad der stadig mangler, før det dukker op i auditten.
ISMS-grundregister
Gennemgå det importerede sikkerhedskoncept for manglende eller ufuldstændige vurderinger af beskyttelsesbehov.
Søger
»Du vil sandsynligvis etablere og vedligeholde dit ISMS hurtigere, simpelthen fordi Secani klarer det gentagne manuelle arbejde.«

Derya Altinay
Medstifter, CEO
»Når mennesker og teknologi arbejder i takt, er resultatet alt andet end kunstigt.«

Jonathan Bezdek
Medstifter, CTO
Agenter, CI-jobs og integrationskode kan finde og evaluere Secani uden at være afhængige af en JavaScript-grænseflade eller en salgssamtale.
Start med den anonyme OSCAL-validator, brug den typede OpenAPI-kontrakt til function calling, og læs adgangsgrænserne, før du tager loginoplysninger i brug.
Validér OSCAL 1.2.2 JSON uden en konto. Svar er typede, indsendte data behandles midlertidigt, og dokumenterede problem details forklarer, hvordan du retter fejl.
Læs API-quickstartenBrug unikke operations-id’er, typede parametre, svarskemaer og stabile fejlkoder til at generere en klient eller en funktionsdefinition til agenter.
Åbn specifikationenForstå grænserne for organisation, workspace og governance-scope, herunder hvilke funktioner der kan uddelegeres, og hvilke godkendelser der forbliver forbeholdt mennesker.
Gennemgå rettighederSecani er cybersikkerhedsplatformen for risiko-, compliance- og auditteams. Den samler dokumentation, kontroller, reviews og AI-agenter i ét workflow, så I opdager huller, før de bliver til auditfund.
Secani understøtter standarder som ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 og NIST CSF samt branchespecifikke standarder. I kan oprette spørgeskemaer til ethvert framework og følge hvert svar.
Agenten kender jeres frameworks, kontroller, risici, dokumentation og leverandører, og I kan spørge den i Slack, Teams eller direkte i Secani. Hvert svar angiver sin kilde, hver ændring træder først i kraft efter jeres godkendelse, og hver handling, agenten udfører, efterlader en post i auditloggen. Læs mere om agenten
Ja, efter ønske og i tråd med jeres organisations krav. Secani beskytter desuden jeres organisation med SAML SSO, rollebaserede adgangskontroller, auditlogs og isolerede arbejdsområder.
Ja. Med Secani OSCAL MCP henter I OSCAL-kataloger ind i samtalen og spørger til standarder i almindeligt sprog. Secanis open source-værktøjskasse arbejder med alle otte OSCAL 1.2.2-modeller, og det offentlige OSCAL Validation API validerer OSCAL 1.2.2 JSON uden konto. Udforsk OSCAL-værktøjskassen
Book en demo på 30 minutter, så viser vi jer Secani med jeres frameworks. Planerne vokser med jeres complianceprogram: start fokuseret, og udvid, efterhånden som teamet vokser. Book en demo
Tilgængelig i dag.