Ρωτήστε τα πρότυπα σε απλή γλώσσα.
Φέρτε τους καταλόγους OSCAL στη συζήτηση και λάβετε απαντήσεις που η ομάδα σας μπορεί να αξιοποιήσει αμέσως.
Για διαχείριση κινδύνων, συμμόρφωση και ετοιμότητα ελέγχου. Σχεδιασμένη για την εποχή της AI.
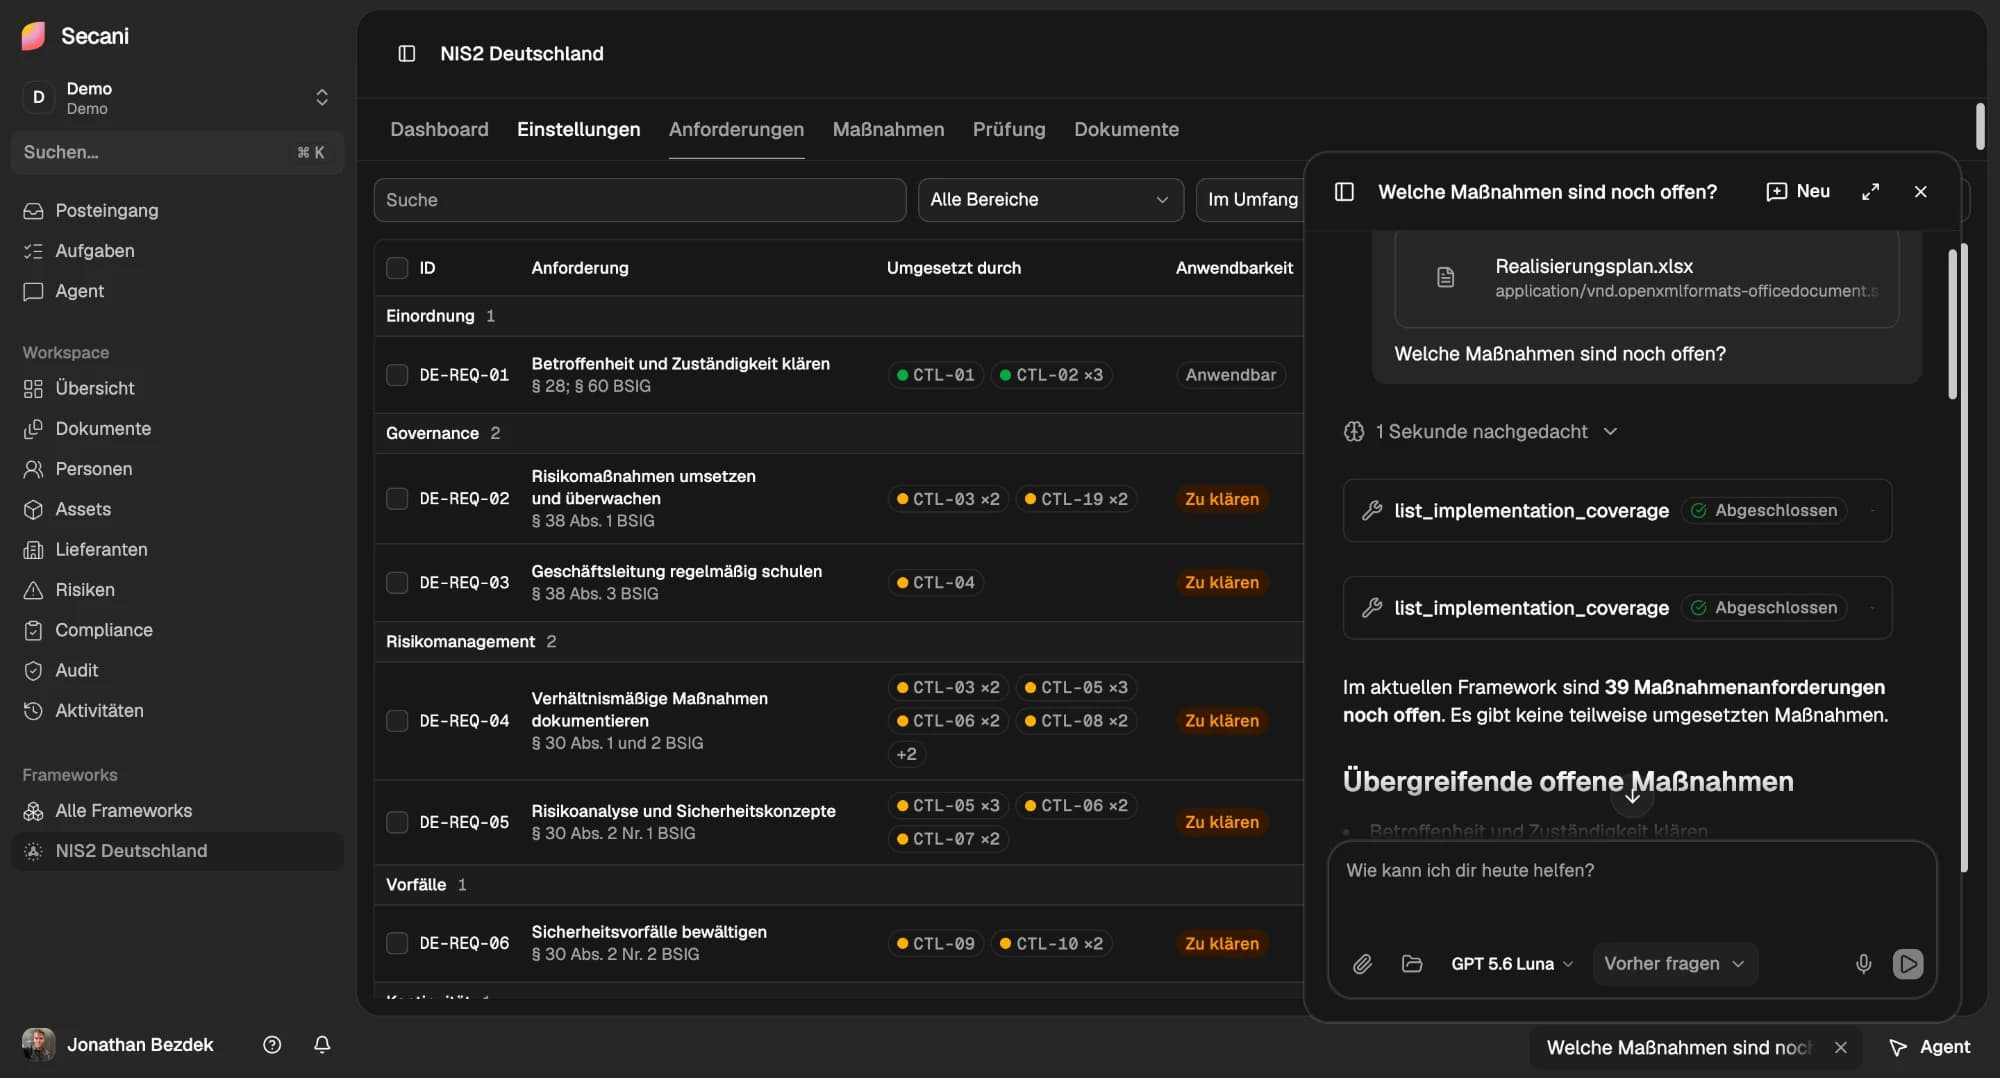
Φέρτε τους καταλόγους OSCAL στη συζήτηση και λάβετε απαντήσεις που η ομάδα σας μπορεί να αξιοποιήσει αμέσως.
Η εργασία συμμόρφωσης προχωρά, ενώ οι αρμοδιότητες εγγραφής, μόνο ανάγνωσης και διαχείρισης παραμένουν σαφείς.
Συνδέστε έγγραφα, υπολογιστικά φύλλα και APIs με ροές εργασίας για NIS2, Grundschutz++, ISO και ΓΚΠΔ.
Δημιουργήστε ερωτηματολόγια για κάθε πλαίσιο, παρακολουθήστε κάθε απάντηση και εντοπίστε τα κενά πριν γίνουν ευρήματα ελέγχου.
Εντάξτε τον οργανισμό σας με ασφάλεια μέσω SAML SSO, ελέγχου πρόσβασης βάσει ρόλων, αρχείων καταγραφής ελέγχου και απομονωμένων χώρων εργασίας.
Κατόπιν αιτήματος, υποστηρίζουμε την κυριαρχία δεδομένων στην ΕΕ σύμφωνα με τις απαιτήσεις του οργανισμού σας.
Περιπτώσεις χρήσης του OSCAL σε κυβερνήσεις και δημόσιο τομέα.
Δουλεύουν με τα συστήματα του χθες.
Ο έλεγχος πλησιάζει. Πού είναι τα τεκμήρια για τον βασικό έλεγχο ασφάλειας IT;
Διευρύνουμε το πεδίο εφαρμογής. Ποιες ενότητες πρέπει να μοντελοποιήσουμε;
Νέα υπηρεσία cloud. Ποια μέτρα ισχύουν στον βασικό έλεγχο ασφάλειας;
Αναλύστε δεδομένα και εντοπίστε τι λείπει ακόμη, πριν εμφανιστεί στον έλεγχο.
Μητρώο βασικής ασφάλειας ΣΔΑΠ
Έλεγξε την εισαγόμενη μελέτη ασφάλειας για αξιολογήσεις αναγκών προστασίας που λείπουν ή είναι ελλιπείς.
Αναζήτηση
«Πιθανότατα θα δημιουργήσετε και θα διατηρείτε το ΣΔΑΠ σας πιο γρήγορα, απλώς επειδή το Secani αναλαμβάνει την επαναλαμβανόμενη χειροκίνητη εργασία.»

Derya Altinay
Συνιδρυτής, CEO
«Όταν άνθρωποι και τεχνολογία λειτουργούν αρμονικά, το αποτέλεσμα κάθε άλλο παρά τεχνητό είναι.»

Jonathan Bezdek
Συνιδρυτής, CTO
Agents, εργασίες CI και κώδικας ενσωμάτωσης μπορούν να ανακαλύψουν και να αξιολογήσουν το Secani χωρίς να βασίζονται σε διεπαφή JavaScript ή σε συζήτηση με το τμήμα πωλήσεων.
Ξεκινήστε με τον ανώνυμο επικυρωτή OSCAL, χρησιμοποιήστε το τυποποιημένο συμβόλαιο OpenAPI για function calling και διαβάστε τα όρια δικαιωμάτων πριν εισαγάγετε διαπιστευτήρια.
Επικυρώστε JSON OSCAL 1.2.2 χωρίς λογαριασμό. Οι απαντήσεις είναι τυποποιημένες, οι υποβολές επεξεργάζονται προσωρινά και τεκμηριωμένες λεπτομέρειες προβλημάτων εξηγούν πώς να ανακάμψετε από σφάλματα.
Διαβάστε τον γρήγορο οδηγό του APIΧρησιμοποιήστε μοναδικά αναγνωριστικά λειτουργιών, τυποποιημένες παραμέτρους, σχήματα απαντήσεων και σταθερούς κωδικούς σφαλμάτων για να δημιουργήσετε έναν client ή έναν ορισμό συνάρτησης για agent.
Ανοίξτε την προδιαγραφήΚατανοήστε τα όρια οργανισμού, χώρου εργασίας και πεδίου διακυβέρνησης, καθώς και ποιες δυνατότητες μπορούν να εκχωρηθούν και ποιες εγκρίσεις παραμένουν αποκλειστικά ανθρώπινες.
Δείτε τα δικαιώματαΤο Secani είναι η πλατφόρμα κυβερνοασφάλειας για ομάδες κινδύνου, συμμόρφωσης και ελέγχου. Συγκεντρώνει τεκμήρια, μέτρα ελέγχου, αξιολογήσεις και πράκτορες AI σε μία ροή εργασίας, ώστε να εντοπίζετε κενά πριν γίνουν ευρήματα ελέγχου.
Το Secani υποστηρίζει πρότυπα όπως ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 και NIST CSF, καθώς και κλαδικά πρότυπα. Μπορείτε να δημιουργείτε ερωτηματολόγια για οποιοδήποτε πλαίσιο και να παρακολουθείτε κάθε απάντηση.
Ο πράκτορας γνωρίζει τα πλαίσια, τα μέτρα ελέγχου, τους κινδύνους, τα τεκμήρια και τους προμηθευτές σας, και μπορείτε να τον ρωτάτε στο Slack, στο Teams ή απευθείας στο Secani. Κάθε απάντηση αναφέρει την πηγή της, κάθε αλλαγή τίθεται σε ισχύ μόνο μετά την έγκρισή σας και κάθε ενέργεια του πράκτορα αφήνει μια εγγραφή στο αρχείο ελέγχου. Μάθετε περισσότερα για τον πράκτορα
Ναι, κατόπιν αιτήματος και σύμφωνα με τις απαιτήσεις του οργανισμού σας. Επιπλέον, το Secani προστατεύει τον οργανισμό σας με SAML SSO, ελέγχους πρόσβασης βάσει ρόλων, αρχεία ελέγχου και απομονωμένους χώρους εργασίας.
Ναι. Με το Secani OSCAL MCP φέρνετε καταλόγους OSCAL στη συζήτηση και ρωτάτε για τα πρότυπα σε φυσική γλώσσα. Η εργαλειοθήκη ανοιχτού κώδικα του Secani λειτουργεί με και τα οκτώ μοντέλα OSCAL 1.2.2, ενώ το δημόσιο OSCAL Validation API επικυρώνει OSCAL 1.2.2 JSON χωρίς λογαριασμό. Εξερευνήστε την εργαλειοθήκη OSCAL
Κλείστε μια επίδειξη 30 λεπτών και θα σας δείξουμε το Secani με τα δικά σας πλαίσια. Τα πακέτα μεγαλώνουν μαζί με το πρόγραμμα συμμόρφωσής σας: ξεκινήστε στοχευμένα και επεκταθείτε καθώς μεγαλώνει η ομάδα σας. Ζητήστε επίδειξη
Διαθέσιμο σήμερα.