Küsi standarditelt lihtsas keeles.
Too OSCAL-i kataloogid vestlusesse ja saa vastuseid, mida su meeskond saab kohe kasutada.
Riskide, vastavuse ja auditivalmiduse jaoks. Loodud tehisintellekti ajastuks.
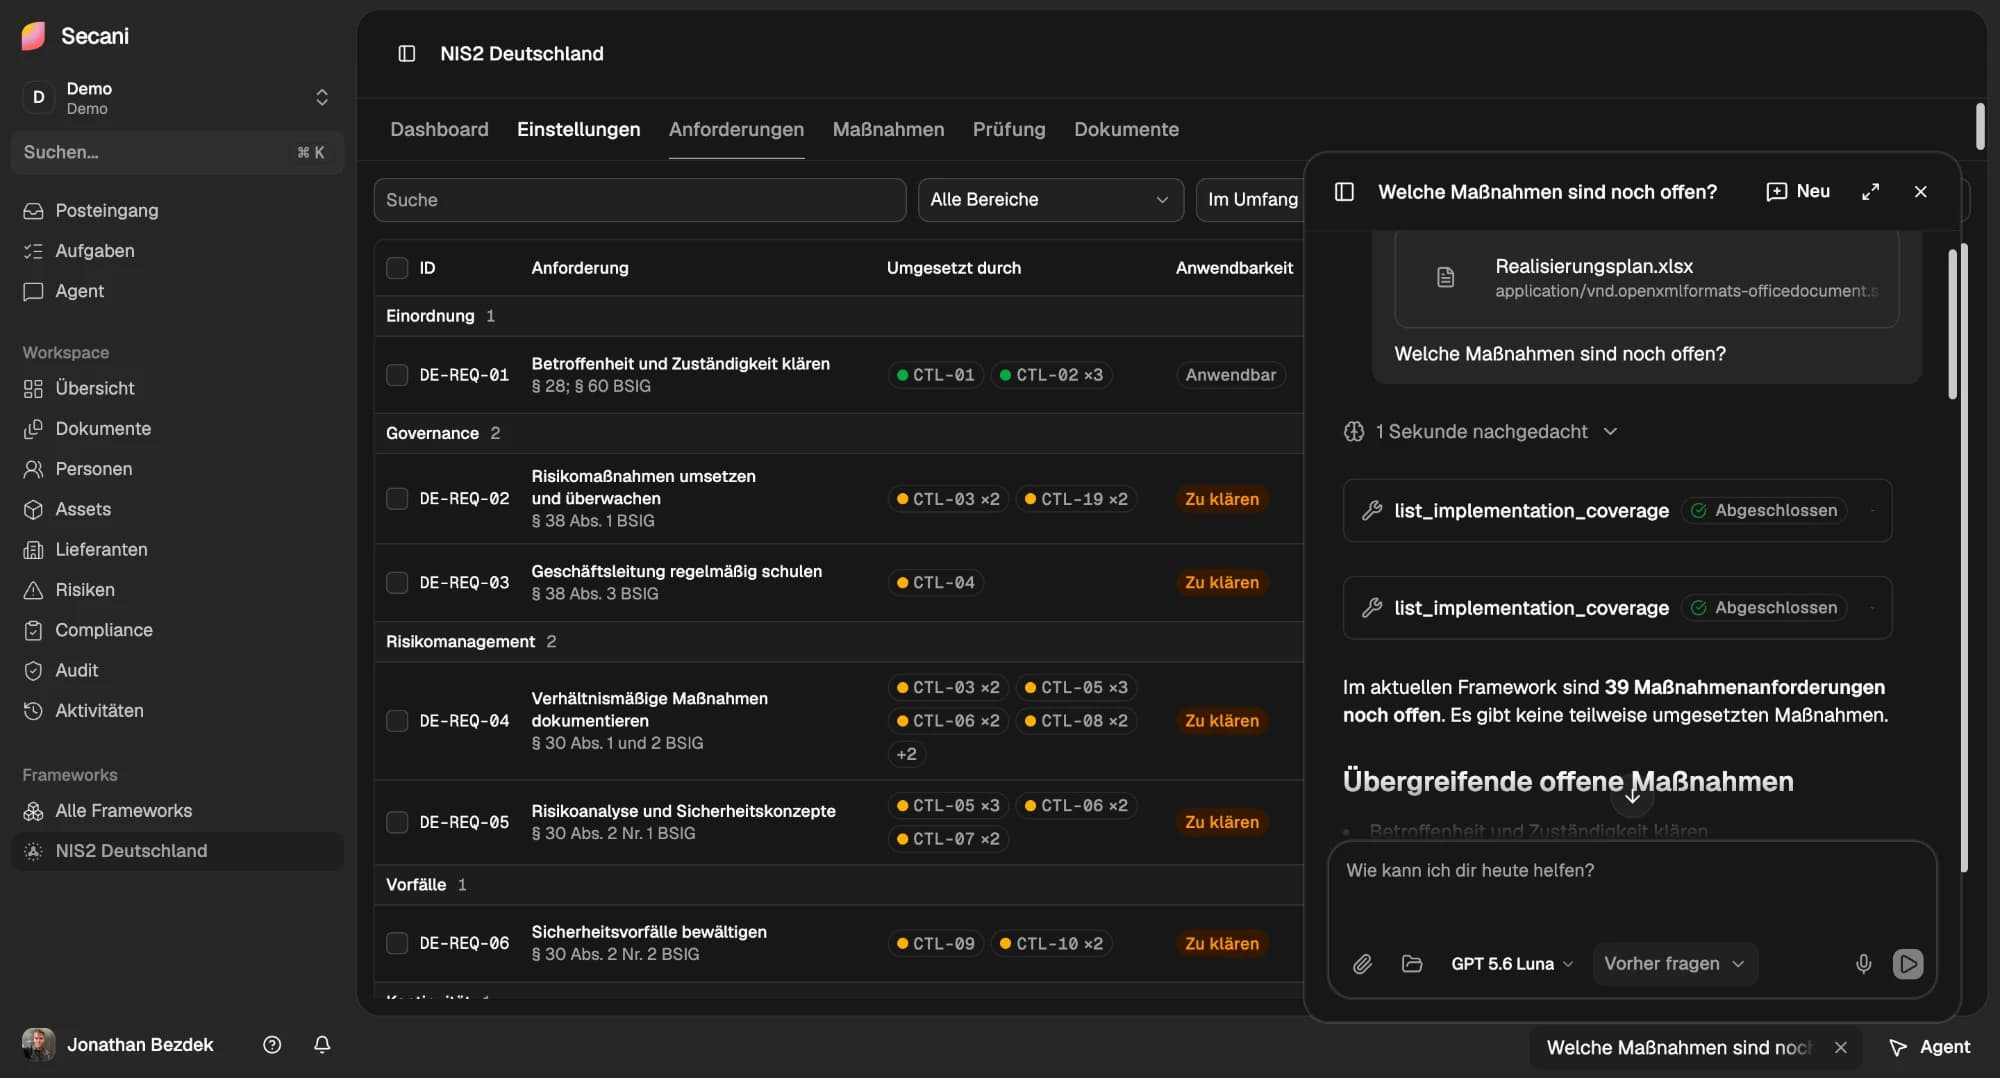
Too OSCAL-i kataloogid vestlusesse ja saa vastuseid, mida su meeskond saab kohe kasutada.
Hoia vastavustöö liikumas, samal ajal kui kirjutus-, lugemis- ja administraatoriõigused jäävad selgeks.
Ühenda dokumendid, arvutustabelid ja API-d NIS2, Grundschutz++, ISO ja GDPR töövoogudega.
Koosta küsimustikke mis tahes raamistiku jaoks, jälgi iga vastust ja too lüngad esile enne, kui neist saavad auditileiud.
Liida oma organisatsioon turvaliselt SAML SSO, rollipõhise juurdepääsuhalduse, auditilogide ja eraldatud tööruumidega.
Soovi korral toetame ELi andmesuveräänsust vastavalt sinu organisatsiooni nõuetele.
OSCAL-i kasutusjuhud valitsustes ja avalikus sektoris.
Nad töötavad eilsete süsteemidega.
Audit on tulekul. Kus on IT-põhikaitse kontrolli tõendid?
Laiendame ulatust. Milliseid mooduleid peame modelleerima?
Uus pilveteenus. Millised meetmed kehtivad põhikaitse kontrollis?
Analüüsi andmeid ja märka puudujääke enne, kui need auditis välja tulevad.
ISMS-i põhikaitse register
Kontrolli imporditud turvakontseptsiooni puuduvate või mittetäielike kaitsevajaduse hinnangute suhtes.
Otsin
„Tõenäoliselt lood ja hoiad oma ISMS-i kiiremini käigus juba ainuüksi seetõttu, et Secani teeb korduva käsitsitöö sinu eest ära.“

Derya Altinay
Kaasasutaja, CEO
„Kui inimesed ja tehnoloogia töötavad kooskõlas, on tulemus kõike muud kui kunstlik.“

Jonathan Bezdek
Kaasasutaja, CTO
Agendid, CI-tööd ja integratsioonikood saavad Secanit avastada ja hinnata ilma JavaScripti liidese või müügivestluseta.
Alusta anonüümsest OSCAL-i validaatorist, kasuta funktsioonikutsete jaoks tüübitud OpenAPI lepingut ja tutvu õiguste piiridega enne mandaatide lisamist.
Valideeri OSCAL 1.2.2 JSON-i ilma kontota. Vastused on tüübitud, esitused töödeldakse ajutiselt ning dokumenteeritud probleemikirjeldused selgitavad, kuidas vigadest taastuda.
Loe API kiirjuhenditKasuta unikaalseid operatsioonide identifikaatoreid, tüübitud parameetreid, vastuste skeeme ja stabiilseid veakoode, et genereerida klient või agendi funktsioonimääratlus.
Ava spetsifikatsioonMõista organisatsiooni, tööruumi ja juhtimisulatuse piire, sealhulgas milliseid võimekusi saab delegeerida ja millised kinnitused jäävad ainult inimestele.
Vaata õigusiSecani on küberturbeplatvorm riski-, vastavus- ja auditimeeskondadele. See koondab tõendid, kontrollimeetmed, ülevaatused ja tehisintellekti agendid ühte töövoogu, et leiaksite puudused enne, kui neist saavad auditileiud.
Secani toetab näiteks standardeid ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 ja NIST CSF ning valdkonnapõhiseid standardeid. Saate koostada küsimustikke mis tahes raamistiku jaoks ja jälgida iga vastust.
Agent tunneb teie raamistikke, kontrollimeetmeid, riske, tõendeid ja tarnijaid ning saate temalt küsida Slackis, Teamsis või otse Secanis. Iga vastus viitab oma allikale, iga muudatus jõustub alles pärast teie kinnitust ja iga agendi toiming jätab auditilogisse kirje. Lisateave agendi kohta
Jah, soovi korral ja kooskõlas teie organisatsiooni nõuetega. Lisaks kaitseb Secani teie organisatsiooni SAML SSO, rollipõhise juurdepääsukontrolli, auditilogide ja isoleeritud tööruumidega.
Jah. Secani OSCAL MCP abil toote OSCAL-i kataloogid vestlusesse ja küsite standardite kohta lihtsas keeles. Secani avatud lähtekoodiga tööriistakomplekt töötab kõigi kaheksa OSCAL 1.2.2 mudeliga ning avalik OSCAL Validation API valideerib OSCAL 1.2.2 JSON-i ilma kontota. Tutvuge OSCAL-i tööriistakomplektiga
Broneerige 30-minutiline demo ja me näitame teile Secanit teie raamistikega. Paketid kasvavad koos teie vastavusprogrammiga: alustage kitsalt ja laiendage meeskonna kasvades. Küsi demo
Saadaval juba täna.