Kysy standardeilta arkikielellä.
Tuo OSCAL-katalogit keskusteluun ja saat vastauksia, joita tiimisi voi hyödyntää heti.
Riskienhallintaan, complianceen ja auditointivalmiuteen. Rakennettu tekoälyn aikakaudelle.
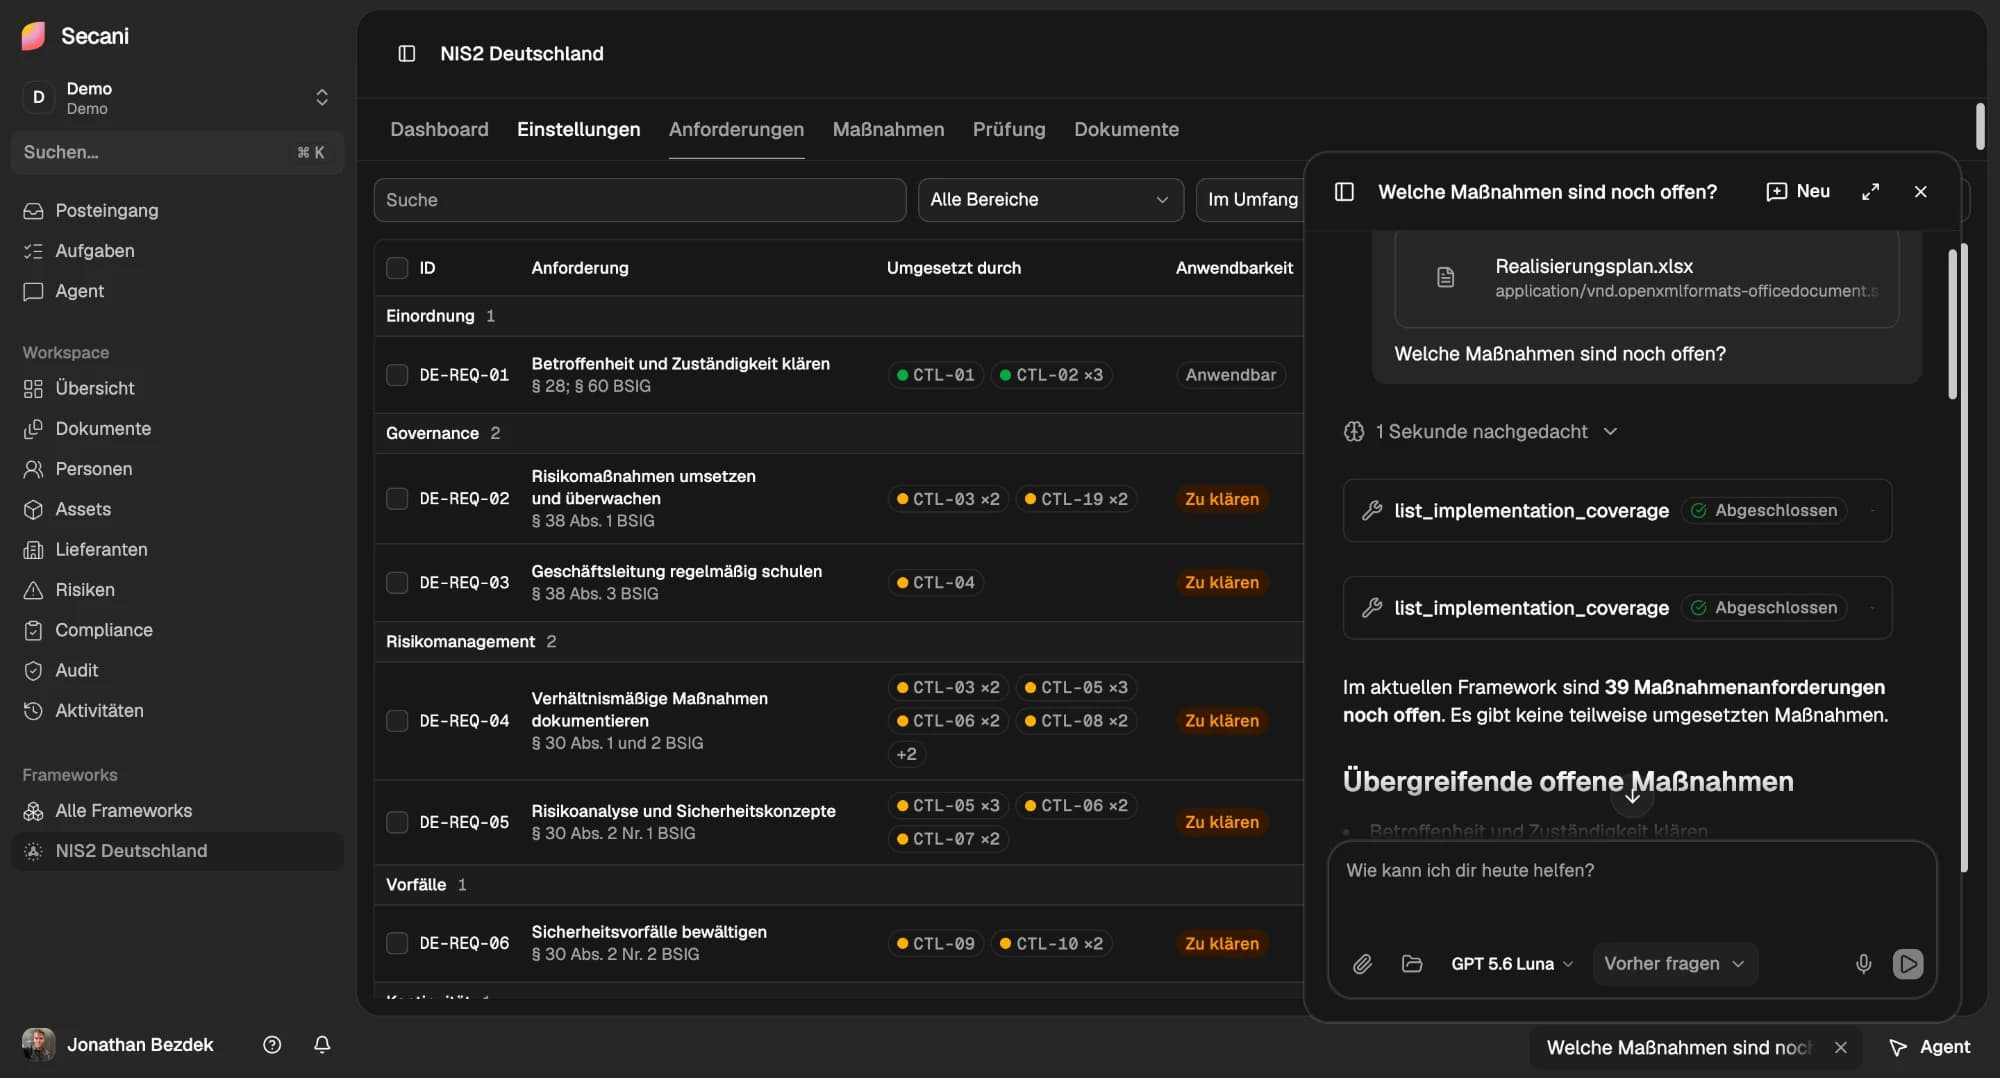
Tuo OSCAL-katalogit keskusteluun ja saat vastauksia, joita tiimisi voi hyödyntää heti.
Pidä compliance-työ liikkeessä, kun kirjoitus-, luku- ja ylläpitovastuut pysyvät selkeinä.
Yhdistä dokumentit, laskentataulukot ja rajapinnat NIS2-, Grundschutz++-, ISO- ja GDPR-työnkulkuihin.
Luo kyselyitä mihin tahansa viitekehykseen, seuraa jokaista vastausta ja löydä puutteet ennen kuin niistä tulee auditointihavaintoja.
Ota organisaatiosi käyttöön turvallisesti SAML SSO:n, roolipohjaisen käyttöoikeuksien hallinnan, auditointilokien ja eristettyjen työtilojen avulla.
Pyynnöstä tuemme EU-datasuvereniteettia organisaatiosi vaatimusten mukaisesti.
OSCAL-käyttötapauksia valtionhallinnossa ja julkisella sektorilla.
Ne työskentelevät eilisen järjestelmillä.
Auditointi lähestyy. Missä ovat perusturvatarkastuksen näytöt?
Laajennamme soveltamisalaa. Mitkä moduulit meidän pitää mallintaa?
Uusi pilvipalvelu. Mitkä suojatoimet koskevat sitä perusturvatarkastuksessa?
Analysoi dataa ja huomaa, mitä vielä puuttuu, ennen kuin se nousee esiin auditoinnissa.
ISMS-perusrekisteri
Tarkista tuodusta tietoturvakonseptista puuttuvat tai keskeneräiset suojaustarpeen arvioinnit.
Haetaan
”Todennäköisesti perustat ja ylläpidät ISMS:ääsi nopeammin, yksinkertaisesti siksi, että Secani hoitaa toistuvan manuaalisen työn.”

Derya Altinay
Perustaja, toimitusjohtaja
”Kun ihmiset ja teknologia toimivat yhdessä, tulos on kaikkea muuta kuin keinotekoinen.”

Jonathan Bezdek
Perustaja, teknologiajohtaja
Agentit, CI-ajot ja integraatiokoodi voivat löytää ja arvioida Secanin ilman JavaScript-käyttöliittymää tai myyntikeskustelua.
Aloita anonyymista OSCAL-validaattorista, käytä tyypitettyä OpenAPI-sopimusta function callingiin ja lue käyttöoikeuksien rajat ennen tunnistetietojen käyttöönottoa.
Validoi OSCAL 1.2.2 JSON ilman tiliä. Vastaukset ovat tyypitettyjä, lähetykset käsitellään tallentamatta ja dokumentoidut problem details -vastaukset kertovat, miten virheistä toivutaan.
Lue API-pikaopasKäytä yksilöllisiä operaatiotunnisteita, tyypitettyjä parametreja, vastausskeemoja ja vakaita virhekoodeja asiakasohjelman tai agentin funktiomäärittelyn generointiin.
Avaa määrittelyYmmärrä organisaation, työtilan ja hallintoalueen rajat, mukaan lukien mitkä toiminnot voidaan delegoida ja mitkä hyväksynnät jäävät vain ihmisille.
Tarkastele käyttöoikeuksiaSecani on kyberturvallisuusalusta riski-, vaatimustenmukaisuus- ja auditointitiimeille. Se kokoaa todisteet, kontrollit, katselmoinnit ja tekoälyagentit yhteen työnkulkuun, jotta havaitsette puutteet ennen kuin niistä tulee auditointihavaintoja.
Secani tukee esimerkiksi standardeja ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 ja NIST CSF sekä toimialakohtaisia standardeja. Voitte laatia kyselyitä mille tahansa viitekehykselle ja seurata jokaista vastausta.
Agentti tuntee viitekehyksenne, kontrollinne, riskinne, todisteenne ja toimittajanne, ja voitte kysyä siltä Slackissa, Teamsissa tai suoraan Secanissa. Jokainen vastaus kertoo lähteensä, jokainen muutos tulee voimaan vasta hyväksyntänne jälkeen, ja jokainen agentin toimenpide jättää merkinnän auditointilokiin. Lue lisää agentista
Kyllä, pyynnöstä ja organisaationne vaatimusten mukaisesti. Lisäksi Secani suojaa organisaatiotanne SAML SSO:lla, roolipohjaisilla käyttöoikeuksilla, auditointilokeilla ja eristetyillä työtiloilla.
Kyllä. Secani OSCAL MCP:n avulla tuotte OSCAL-katalogit keskusteluun ja kysytte standardeista luonnollisella kielellä. Secanin avoimen lähdekoodin työkalupakki toimii kaikkien kahdeksan OSCAL 1.2.2 -mallin kanssa, ja julkinen OSCAL Validation API validoi OSCAL 1.2.2 JSONin ilman tiliä. Tutustu OSCAL-työkalupakkiin
Varatkaa 30 minuutin demo, niin näytämme Secanin teidän viitekehyksillänne. Paketit kasvavat vaatimustenmukaisuusohjelmanne mukana: aloittakaa rajatusti ja laajentakaa tiimin kasvaessa. Pyydä demo
Saatavilla jo tänään.