Demandez les normes dans un langage simple.
Intégrez les catalogues OSCAL à la conversation et obtenez des réponses que votre équipe peut utiliser immédiatement.
Pour la préparation aux risques, à la conformité et aux audits.
Conçu pour l’ère de l’IA.
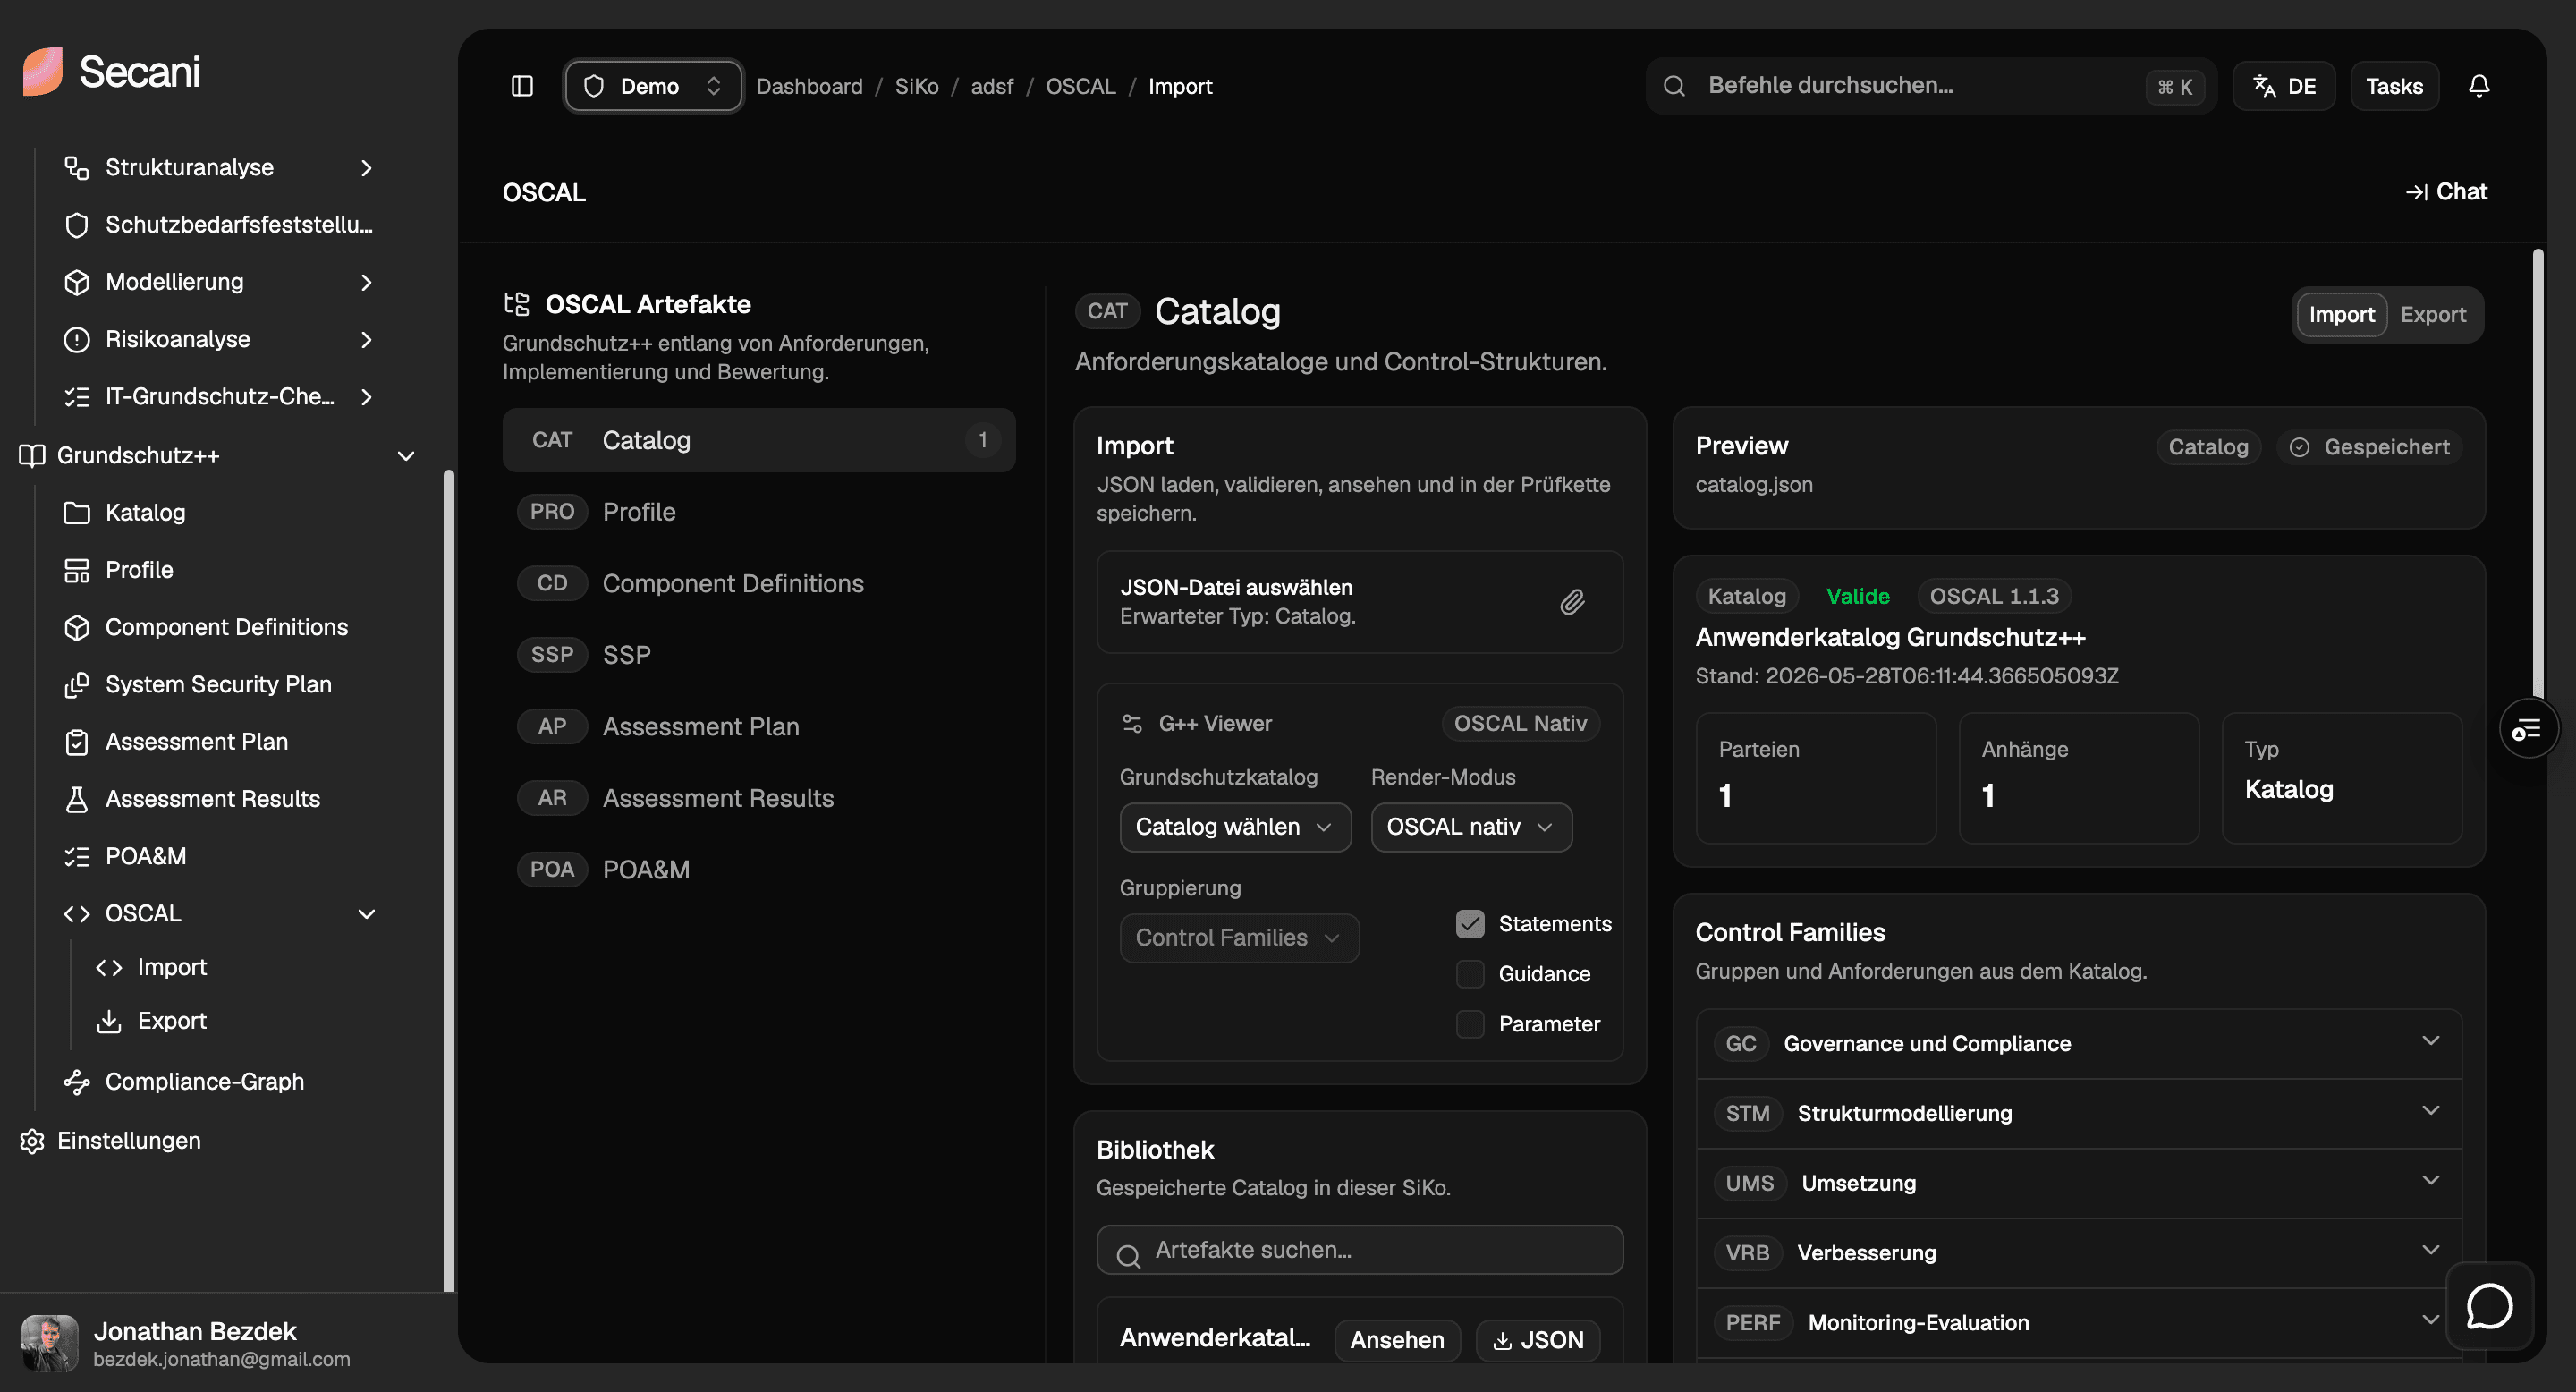
Intégrez les catalogues OSCAL à la conversation et obtenez des réponses que votre équipe peut utiliser immédiatement.
Poursuivez le travail de conformité tout en gardant les responsabilités d'écriture, de lecture seule et d'administration claires.
Connectez des documents, des feuilles de calcul et des API aux flux de travail NIS2, Grundschutz++, ISO et GDPR.
Créez des questionnaires pour n’importe quel cadre, suivez chaque réponse et identifiez les lacunes avant qu’elles ne deviennent des conclusions d’audit.
Intégrez votre organisation en toute sécurité avec SAML SSO, des contrôles d'accès basés sur les rôles, des journaux d'audit et des espaces de travail isolés.
Sur demande, nous soutenons la souveraineté des données de l’UE conformément aux exigences de votre organisation.
Cas d'utilisation d'OSCAL au sein du gouvernement et du secteur public.
Explorez les cas d'utilisation d'OSCALLa vérification approche. Où se trouvent les preuves de la vérification informatique de base ?
Nous élargissons le Scope. Quels modules devons-nous modéliser ?
Nouveau service cloud. Quelles garanties s’appliquent lors de la vérification de base ?
Analysez les données et repérez ce qui manque encore avant qu’elles n’apparaissent dans l’audit.
Registre de référence du SMSI
Examinez le concept de sécurité importé pour détecter les évaluations des besoins de protection manquantes ou incomplètes.
Recherche
Jonathan Bezdek
Co-fondateur, CTO
Les agents, les tâches CI et les intégrations peuvent évaluer Secani sans dépendre d'une interface JavaScript ni d'un échange commercial. Commencez par la validation OSCAL anonyme, puis consultez le contrat OpenAPI et les limites de permissions.
Validez du JSON OSCAL 1.2.2 sans compte grâce à des réponses typées, un traitement transitoire et des erreurs documentées.
Lire le guide APIUtilisez des opérations uniques, des paramètres typés, des schémas de réponse et des codes d'erreur stables.
Ouvrir la spécificationConsultez les limites d'organisation, d'espace de travail et de périmètre de gouvernance avant toute délégation.
Consulter les permissions


