Kérdezze a szabványokat közérthető nyelven.
Vonja be az OSCAL-katalógusokat a beszélgetésbe, és kapjon olyan válaszokat, amelyeket csapata azonnal használhat.
Kockázatkezeléshez, megfelelőséghez és auditfelkészüléshez. A mesterséges intelligencia korára tervezve.
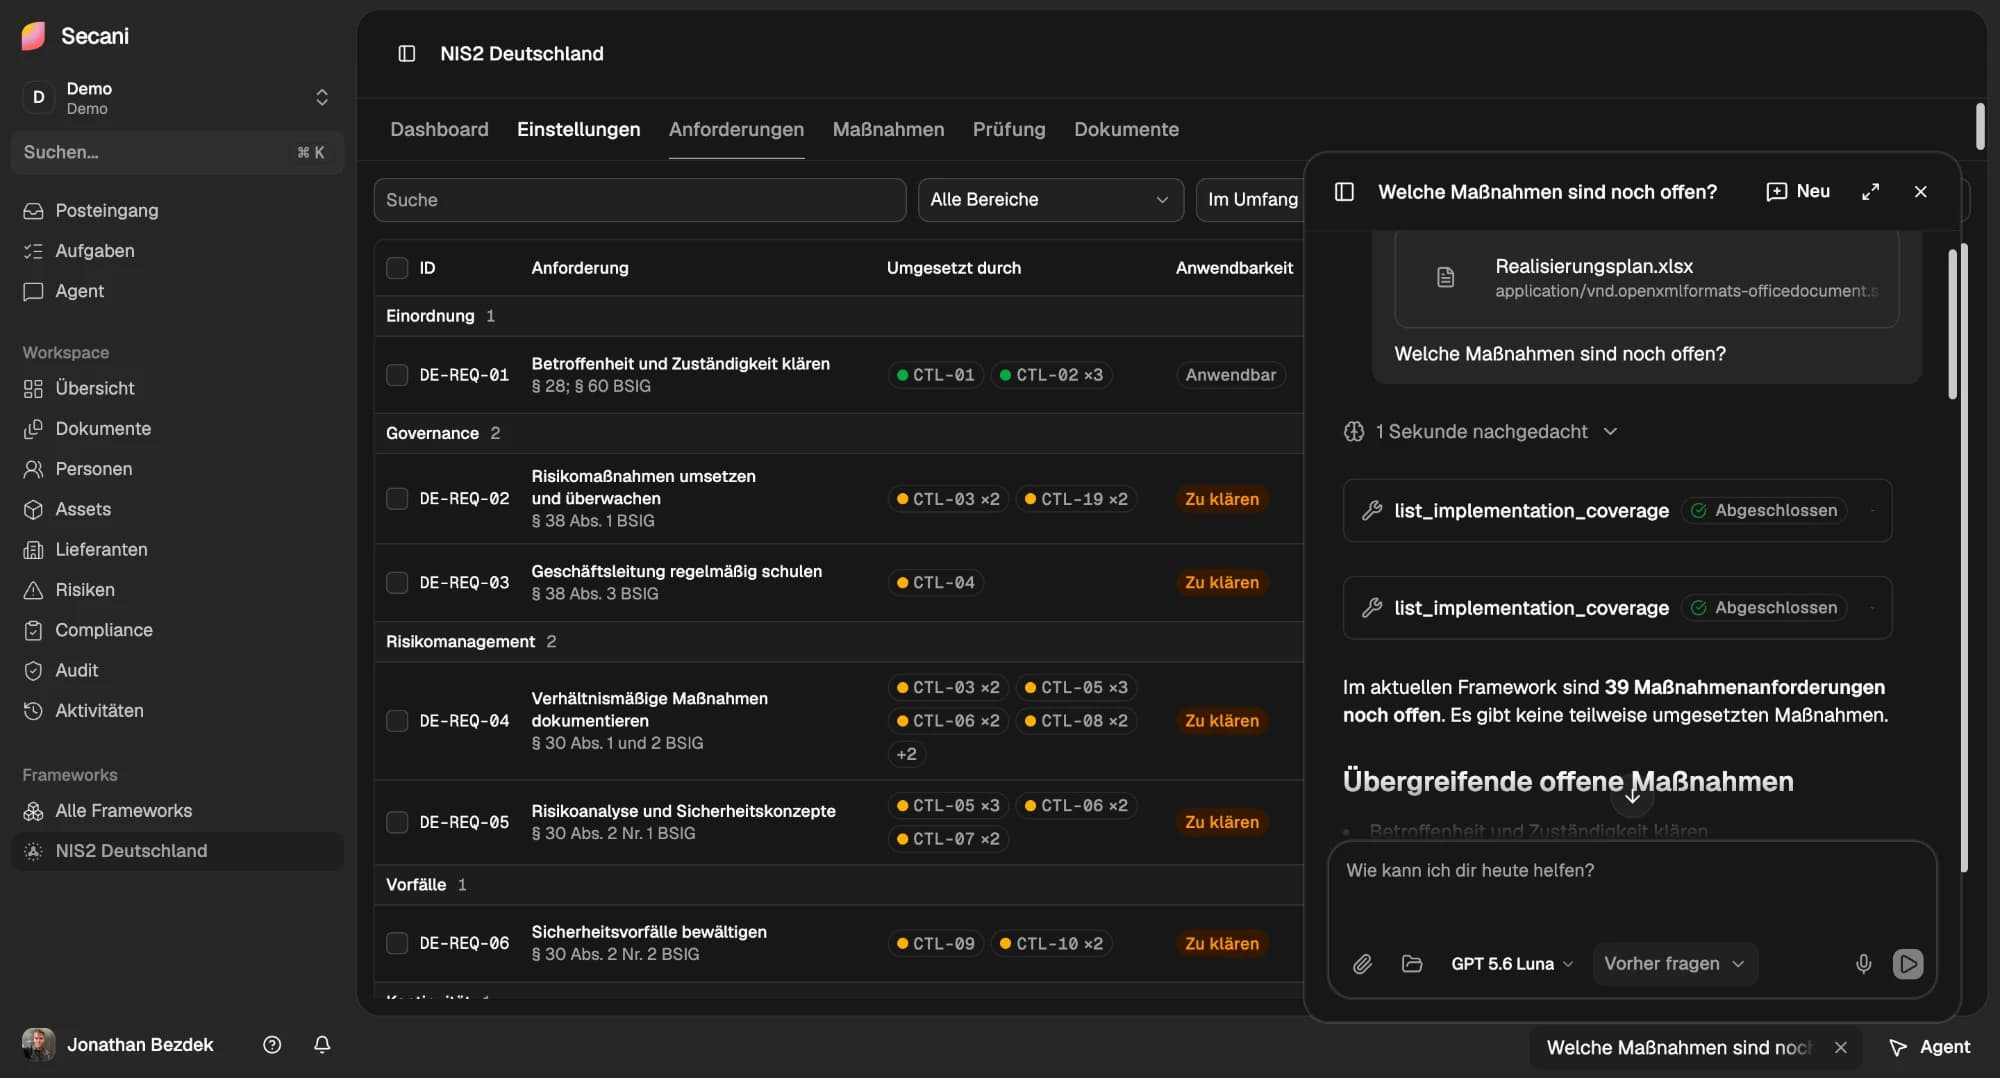
Vonja be az OSCAL-katalógusokat a beszélgetésbe, és kapjon olyan válaszokat, amelyeket csapata azonnal használhat.
A megfelelőségi munka haladjon tovább, miközben az írási, csak olvasási és adminisztrátori felelősségek egyértelműek maradnak.
Kapcsolja össze a dokumentumokat, táblázatokat és API-kat NIS2, Grundschutz++, ISO és GDPR munkafolyamatokkal.
Készítsen kérdőíveket bármely keretrendszerhez, kövessen nyomon minden választ, és tárja fel a hiányosságokat, mielőtt auditmegállapítássá válnak.
Vezesse be szervezetét biztonságosan SAML SSO-val, szerepköralapú hozzáférés-szabályozással, auditnaplókkal és elkülönített munkaterületekkel.
Kérésre támogatjuk az uniós adatszuverenitást, szervezete követelményeinek megfelelően.
OSCAL-felhasználási esetek a kormányzatban és a közszférában.
A tegnap rendszereivel dolgoznak.
Közeleg az audit. Hol vannak a bizonyítékok az alapvédelmi ellenőrzéshez?
Bővítjük a hatókört. Mely modulokat kell modelleznünk?
Új felhőszolgáltatás. Mely védelmi intézkedések vonatkoznak rá az alapvédelmi ellenőrzésben?
Elemezze az adatokat, és derítse ki, mi hiányzik még, mielőtt az auditon kiderülne.
IBIR alapvédelmi nyilvántartás
Vizsgáld át az importált biztonsági koncepciót hiányzó vagy hiányos védelmiigény-meghatározások után.
Keresés
„Valószínűleg gyorsabban építi ki és tartja fenn IBIR-jét, egyszerűen azért, mert a Secani elvégzi az ismétlődő kézi munkát.”

Derya Altinay
Társalapító, CEO
„Amikor ember és technológia összhangban dolgozik, az eredmény minden, csak nem mesterséges.”

Jonathan Bezdek
Társalapító, CTO
Az ügynökök, CI-feladatok és integrációs kódok JavaScript-felület vagy értékesítési beszélgetés nélkül is felfedezhetik és értékelhetik a Secanit.
Kezdje az anonim OSCAL-validátorral, használja a típusos OpenAPI-szerződést a függvényhívásokhoz, és olvassa el a jogosultsági határokat, mielőtt hitelesítő adatokat vezet be.
Validáljon OSCAL 1.2.2 JSON-t fiók nélkül. A válaszok típusosak, a beküldött adatokat csak átmenetileg dolgozzuk fel, a dokumentált hibarészletek pedig elmagyarázzák, hogyan lehet a hibákat elhárítani.
API gyorsútmutatóEgyedi műveletazonosítók, típusos paraméterek, válaszsémák és stabil hibakódok segítségével generáljon klienst vagy ügynöki függvénydefiníciót.
Specifikáció megnyitásaIsmerje meg a szervezet, a munkaterület és az irányítási hatókör határait, beleértve azt is, mely képességek delegálhatók, és mely jóváhagyások maradnak kizárólag emberi hatáskörben.
Jogosultságok áttekintéseA Secani a kockázatkezelési, megfelelőségi és auditcsapatok kiberbiztonsági platformja. A bizonyítékokat, kontrollokat, felülvizsgálatokat és MI-ügynököket egyetlen munkafolyamatba fogja össze, így a hiányosságokat még azelőtt észreveszi, hogy auditmegállapítássá válnának.
A Secani többek között az ISO 27001, a NIS2, a DORA, a GDPR, a BSI IT-Grundschutz, a NIST SP 800-171, a CMMC, az IEC 62443 és a NIST CSF szabványokat, valamint ágazati szabványokat támogat. Bármely keretrendszerhez készíthet kérdőíveket, és minden választ nyomon követhet.
Az ügynök ismeri a keretrendszereit, kontrolljait, kockázatait, bizonyítékait és beszállítóit, és kérdezheti a Slackben, a Teamsben vagy közvetlenül a Secaniban. Minden válasz megjelöli a forrását, minden módosítás csak az Ön jóváhagyása után lép életbe, és az ügynök minden művelete bejegyzést hagy az auditnaplóban. Tudjon meg többet az ügynökről
Igen, kérésre és szervezete követelményeinek megfelelően. A Secani emellett SAML SSO-val, szerepkör alapú hozzáférés-szabályozással, auditnaplókkal és elkülönített munkaterületekkel védi a szervezetét.
Igen. A Secani OSCAL MCP segítségével OSCAL-katalógusokat hozhat be a beszélgetésbe, és természetes nyelven kérdezhet a szabványokról. A Secani nyílt forráskódú eszközkészlete mind a nyolc OSCAL 1.2.2 modellel működik, a nyilvános OSCAL Validation API pedig fiók nélkül validálja az OSCAL 1.2.2 JSON-t. Ismerje meg az OSCAL-eszközkészletet
Foglaljon egy 30 perces demót, és megmutatjuk a Secanit az Ön keretrendszereivel. A csomagok együtt nőnek a megfelelőségi programjával: kezdjen fókuszáltan, és bővítsen, ahogy a csapat nő. Demó kérése
Már ma elérhető.