Klauskite standartų paprasta kalba.
Įtraukite OSCAL katalogus į pokalbį ir gaukite atsakymus, kuriais jūsų komanda gali iš karto pasinaudoti.
Rizikai, atitikčiai ir pasirengimui auditui. Sukurta DI erai.
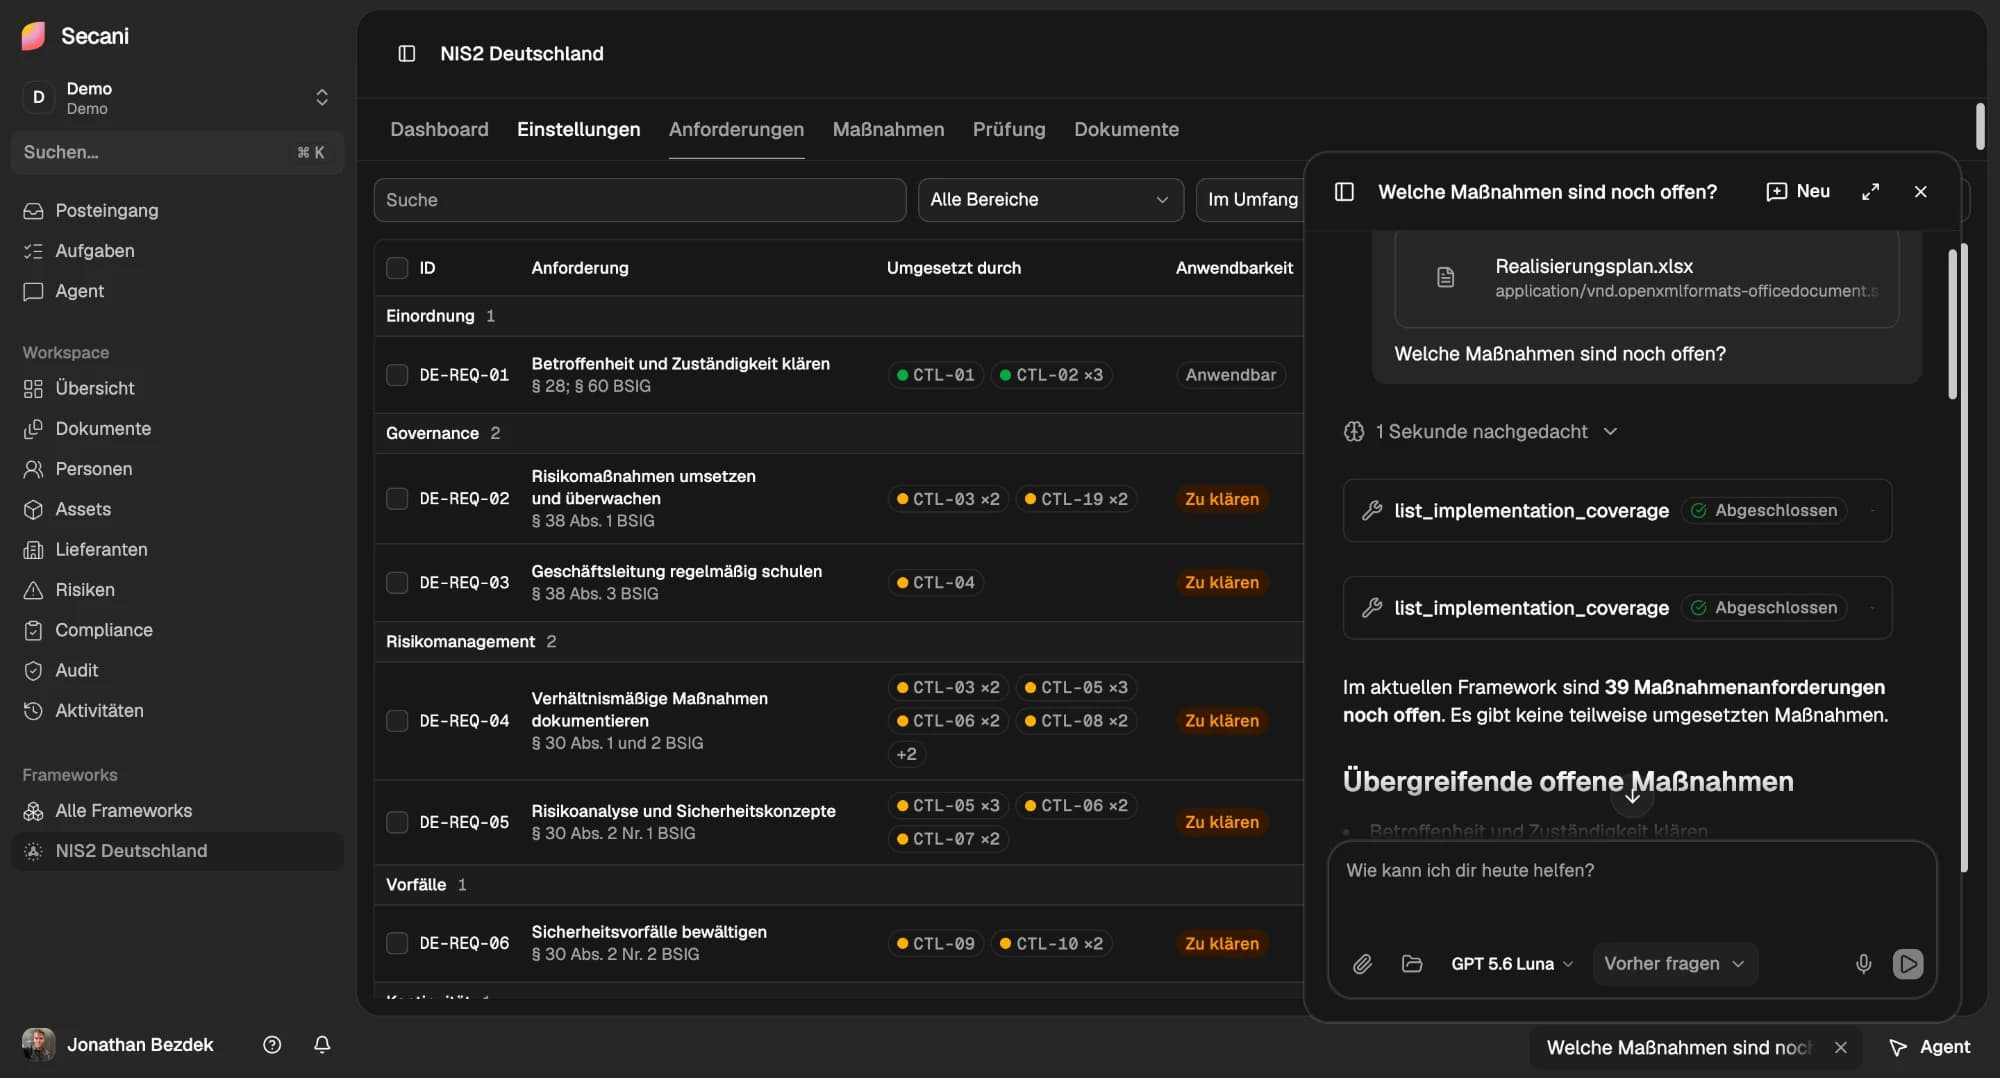
Įtraukite OSCAL katalogus į pokalbį ir gaukite atsakymus, kuriais jūsų komanda gali iš karto pasinaudoti.
Atitikties darbai juda į priekį, o rašymo, tik skaitymo ir administratoriaus atsakomybės išlieka aiškios.
Susiekite dokumentus, skaičiuokles ir API su NIS2, Grundschutz++, ISO ir BDAR darbo srautais.
Kurkite klausimynus bet kuriai sistemai, sekite kiekvieną atsakymą ir atskleiskite spragas, kol jos netapo audito radiniais.
Saugiai prijunkite savo organizaciją su SAML SSO, vaidmenimis grįsta prieigos kontrole, audito žurnalais ir izoliuotomis darbo erdvėmis.
Paprašius užtikriname ES duomenų suverenitetą pagal jūsų organizacijos reikalavimus.
OSCAL naudojimo atvejai vyriausybėse ir viešajame sektoriuje.
Jos dirba su vakarykštėmis sistemomis.
Artėja auditas. Kur IT bazinės apsaugos patikros įrodymai?
Plečiame aprėptį. Kuriuos modulius turime modeliuoti?
Nauja debesijos paslauga. Kurios priemonės taikomos bazinės apsaugos patikroje?
Analizuokite duomenis ir pastebėkite, ko dar trūksta, kol tai neišryškėjo audito metu.
ISMS bazinės apsaugos registras
Patikrink importuotą saugumo koncepciją, ar joje nėra trūkstamų ar neišsamių apsaugos poreikio vertinimų.
Ieškoma
„Tikėtina, kad savo ISMS sukursite ir palaikysite greičiau vien todėl, kad pasikartojantį rankinį darbą atlieka Secani.“

Derya Altinay
Bendraįkūrėjas, CEO
„Kai žmonės ir technologijos veikia darniai, rezultatas yra bet koks, tik ne dirbtinis.“

Jonathan Bezdek
Bendraįkūrėjas, CTO
Agentai, CI užduotys ir integracijos kodas gali aptikti ir įvertinti Secani nepriklausydami nuo JavaScript sąsajos ar pokalbio su pardavimų komanda.
Pradėkite nuo anoniminio OSCAL validatoriaus, naudokite tipizuotą OpenAPI sutartį funkcijų iškvietimui ir susipažinkite su leidimų ribomis prieš įvesdami prisijungimo duomenis.
Patvirtinkite OSCAL 1.2.2 JSON be paskyros. Atsakymai yra tipizuoti, pateikimai apdorojami laikinai, o dokumentuotos problemų detalės paaiškina, kaip atsigauti po klaidų.
Skaityti API greitąjį vadovąNaudokite unikalius operacijų identifikatorius, tipizuotus parametrus, atsakymų schemas ir stabilius klaidų kodus klientui arba agento funkcijos apibrėžčiai generuoti.
Atidaryti specifikacijąSupraskite organizacijos, darbo erdvės ir valdymo aprėpties ribas, įskaitant tai, kurias galimybes galima deleguoti ir kurie patvirtinimai lieka tik žmonėms.
Peržiūrėti leidimusSecani yra kibernetinio saugumo platforma rizikos, atitikties ir audito komandoms. Ji sujungia įrodymus, kontrolės priemones, peržiūras ir dirbtinio intelekto agentus į vieną darbo eigą, kad spragas pastebėtumėte anksčiau, nei jos tampa audito išvadomis.
Secani palaiko tokius standartus kaip ISO 27001, NIS2, DORA, BDAR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 ir NIST CSF, taip pat sektorių standartus. Galite kurti klausimynus bet kuriai sistemai ir stebėti kiekvieną atsakymą.
Agentas žino jūsų sistemas, kontrolės priemones, rizikas, įrodymus ir tiekėjus, o klausti jo galite Slack, Teams arba tiesiogiai Secani. Kiekvienas atsakymas nurodo šaltinį, kiekvienas pakeitimas įsigalioja tik jums patvirtinus, o kiekvienas agento veiksmas paliekamas audito žurnale. Daugiau apie agentą
Taip, pagal pageidavimą ir atsižvelgiant į jūsų organizacijos reikalavimus. Be to, Secani apsaugo jūsų organizaciją naudodama SAML SSO, vaidmenimis pagrįstą prieigos kontrolę, audito žurnalus ir izoliuotas darbo sritis.
Taip. Naudodami Secani OSCAL MCP įtraukiate OSCAL katalogus į pokalbį ir klausiate apie standartus paprasta kalba. Atvirojo kodo Secani įrankių rinkinys veikia su visais aštuoniais OSCAL 1.2.2 modeliais, o viešoji OSCAL Validation API patikrina OSCAL 1.2.2 JSON be paskyros. Susipažinkite su OSCAL įrankių rinkiniu
Užsisakykite 30 minučių demonstraciją, ir parodysime Secani su jūsų sistemomis. Planai auga kartu su jūsų atitikties programa: pradėkite nuo konkrečios srities ir plėskite augant komandai. Užsakyti demonstraciją
Prieinama jau šiandien.