Jautājiet standartiem vienkāršā valodā.
Iekļaujiet OSCAL katalogus sarunā un saņemiet atbildes, ko jūsu komanda var izmantot uzreiz.
Riskiem, atbilstībai un gatavībai auditam. Radīta MI laikmetam.
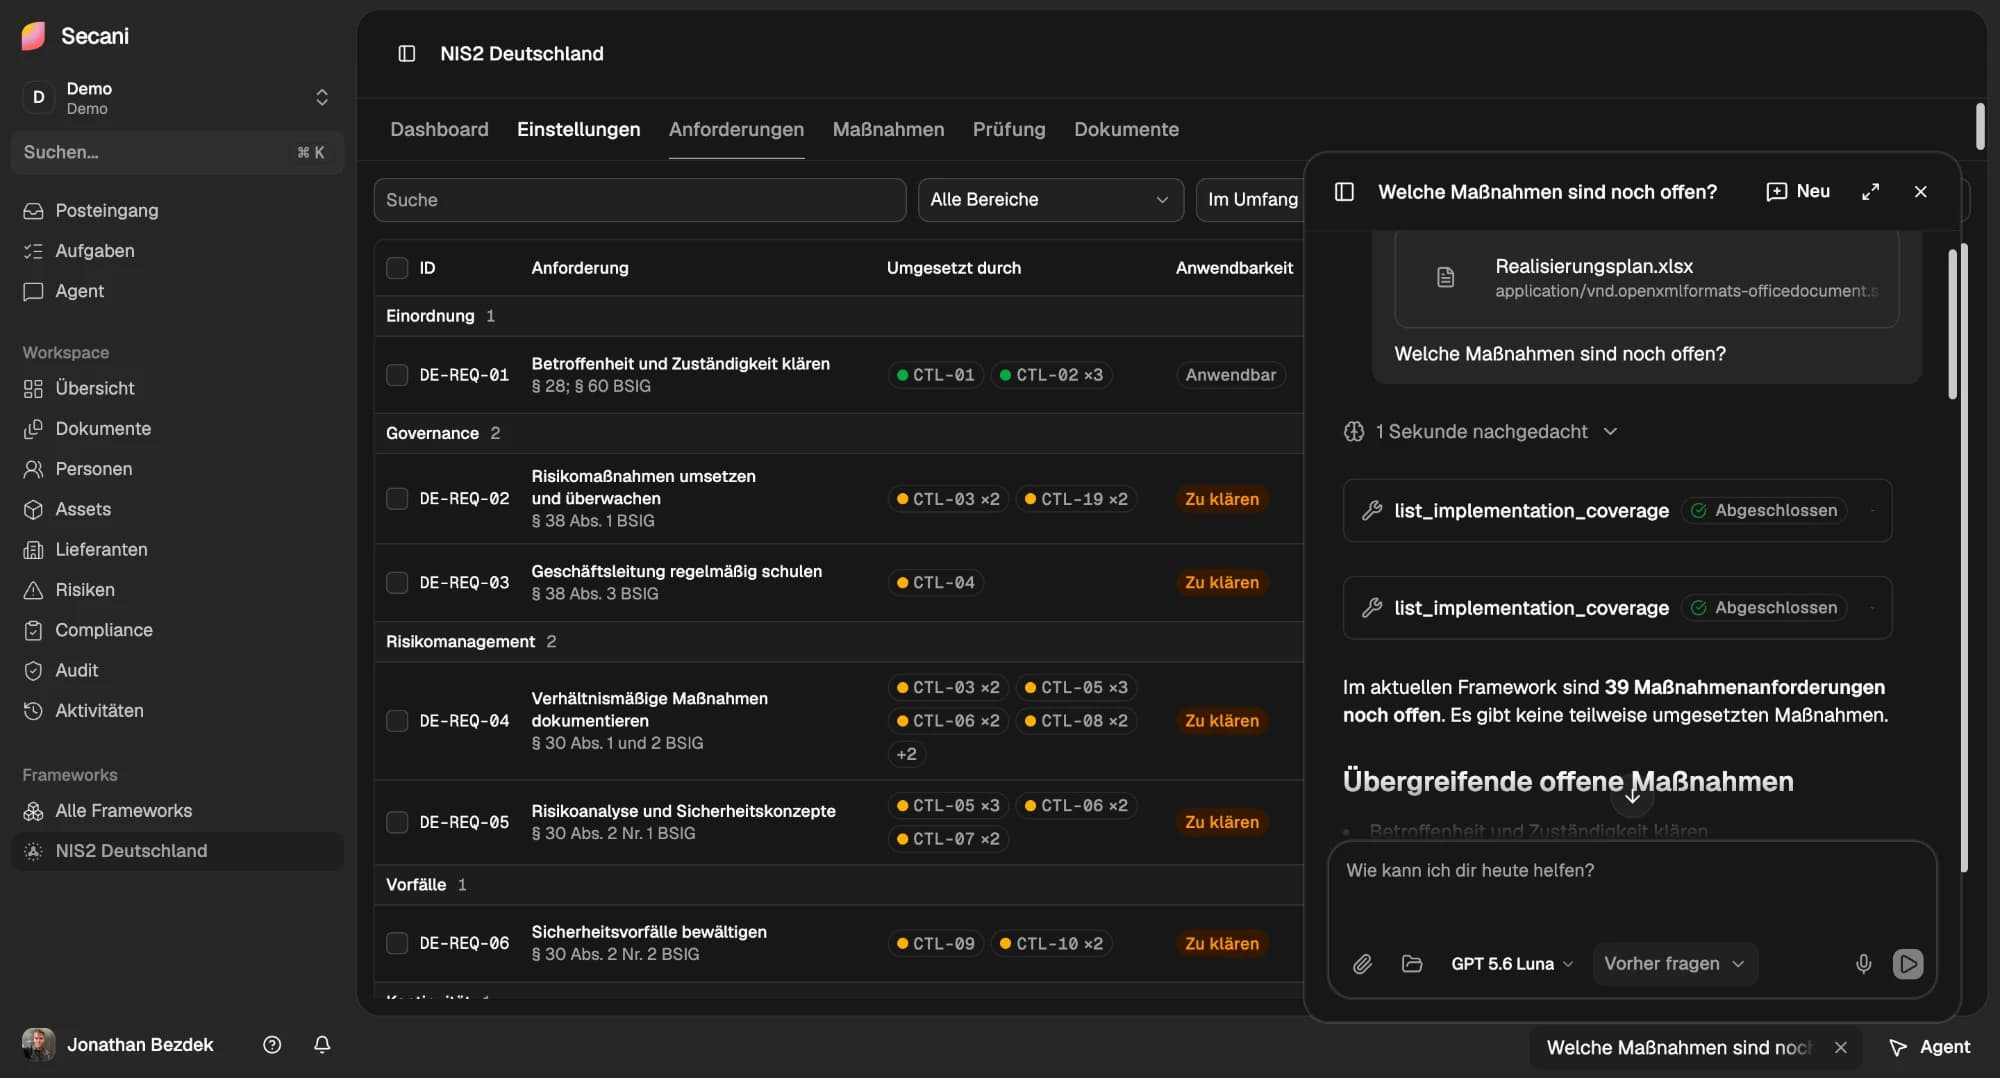
Iekļaujiet OSCAL katalogus sarunā un saņemiet atbildes, ko jūsu komanda var izmantot uzreiz.
Atbilstības darbs turpinās, bet rakstīšanas, tikai lasīšanas un administratora atbildība paliek skaidra.
Savienojiet dokumentus, izklājlapas un API ar NIS2, Grundschutz++, ISO un VDAR darbplūsmām.
Veidojiet anketas jebkuram ietvaram, sekojiet katrai atbildei un atklājiet nepilnības, pirms tās kļūst par audita konstatējumiem.
Droši pievienojiet savu organizāciju ar SAML SSO, lomās balstītu piekļuves kontroli, audita žurnāliem un izolētām darbvietām.
Pēc pieprasījuma nodrošinām ES datu suverenitāti atbilstoši jūsu organizācijas prasībām.
OSCAL lietojuma gadījumi valdībās un publiskajā sektorā.
Tās strādā ar vakardienas sistēmām.
Audits tuvojas. Kur ir pierādījumi IT pamataizsardzības pārbaudei?
Mēs paplašinām tvērumu. Kurus moduļus mums jāmodelē?
Jauns mākoņpakalpojums. Kuri pasākumi attiecas pamataizsardzības pārbaudē?
Analizējiet datus un pamaniet, kā vēl trūkst, pirms tas atklājas auditā.
ISMS pamataizsardzības reģistrs
Pārbaudi importēto drošības koncepciju, vai tajā nav trūkstošu vai nepilnīgu aizsardzības vajadzību novērtējumu.
Meklē
„Visticamāk, jūs izveidosiet un uzturēsiet savu ISMS ātrāk, vienkārši tāpēc, ka Secani paveic atkārtoto manuālo darbu.”

Derya Altinay
Līdzdibinātājs, CEO
„Kad cilvēki un tehnoloģijas darbojas saskaņoti, rezultāts ir viss, tikai ne mākslīgs.”

Jonathan Bezdek
Līdzdibinātājs, CTO
Aģenti, CI uzdevumi un integrācijas kods var atklāt un izvērtēt Secani, nepaļaujoties uz JavaScript saskarni vai sarunu ar pārdošanas komandu.
Sāciet ar anonīmo OSCAL validatoru, izmantojiet tipizēto OpenAPI līgumu funkciju izsaukšanai un iepazīstieties ar atļauju robežām, pirms ieviešat akreditācijas datus.
Validējiet OSCAL 1.2.2 JSON bez konta. Atbildes ir tipizētas, iesniegumi tiek apstrādāti īslaicīgi, un dokumentētas problēmu detaļas skaidro, kā atgūties no kļūdām.
Lasīt API ātro ceļvediIzmantojiet unikālus operāciju identifikatorus, tipizētus parametrus, atbilžu shēmas un stabilus kļūdu kodus, lai ģenerētu klientu vai aģenta funkcijas definīciju.
Atvērt specifikācijuIzprotiet organizācijas, darbvietas un pārvaldības tvēruma robežas, tostarp to, kuras iespējas var deleģēt un kuri apstiprinājumi paliek tikai cilvēku ziņā.
Pārskatīt atļaujasSecani ir kiberdrošības platforma riska, atbilstības un audita komandām. Tā apvieno pierādījumus, kontroles, pārskatus un mākslīgā intelekta aģentus vienā darbplūsmā, lai jūs atklātu nepilnības, pirms tās kļūst par audita konstatējumiem.
Secani atbalsta tādus standartus kā ISO 27001, NIS2, DORA, VDAR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 un NIST CSF, kā arī nozarei specifiskus standartus. Jūs varat izveidot anketas jebkuram ietvaram un sekot katrai atbildei.
Aģents pārzina jūsu ietvarus, kontroles, riskus, pierādījumus un piegādātājus, un jūs varat to jautāt Slack, Teams vai tieši Secani. Katra atbilde norāda savu avotu, katra izmaiņa stājas spēkā tikai pēc jūsu apstiprinājuma, un katra aģenta darbība atstāj ierakstu audita žurnālā. Uzziniet vairāk par aģentu
Jā, pēc pieprasījuma un atbilstoši jūsu organizācijas prasībām. Turklāt Secani aizsargā jūsu organizāciju ar SAML SSO, lomās balstītām piekļuves kontrolēm, audita žurnāliem un izolētām darbvietām.
Jā. Ar Secani OSCAL MCP jūs ienesat OSCAL katalogus sarunā un uzdodat jautājumus par standartiem vienkāršā valodā. Secani atvērtā pirmkoda rīkkopa darbojas ar visiem astoņiem OSCAL 1.2.2 modeļiem, un publiskā OSCAL Validation API validē OSCAL 1.2.2 JSON bez konta. Iepazīstiet OSCAL rīkkopu
Piesakieties 30 minūšu demonstrācijai, un mēs parādīsim Secani ar jūsu ietvariem. Plāni aug kopā ar jūsu atbilstības programmu: sāciet mērķtiecīgi un paplašiniet, komandai augot. Pieprasīt demo
Pieejams jau šodien.