Bevraag standaarden in gewone taal.
Haal OSCAL-catalogi in het gesprek en krijg antwoorden waar uw team direct mee aan de slag kan.
Voor risk, compliance en auditgereedheid. Gebouwd voor het AI-tijdperk.
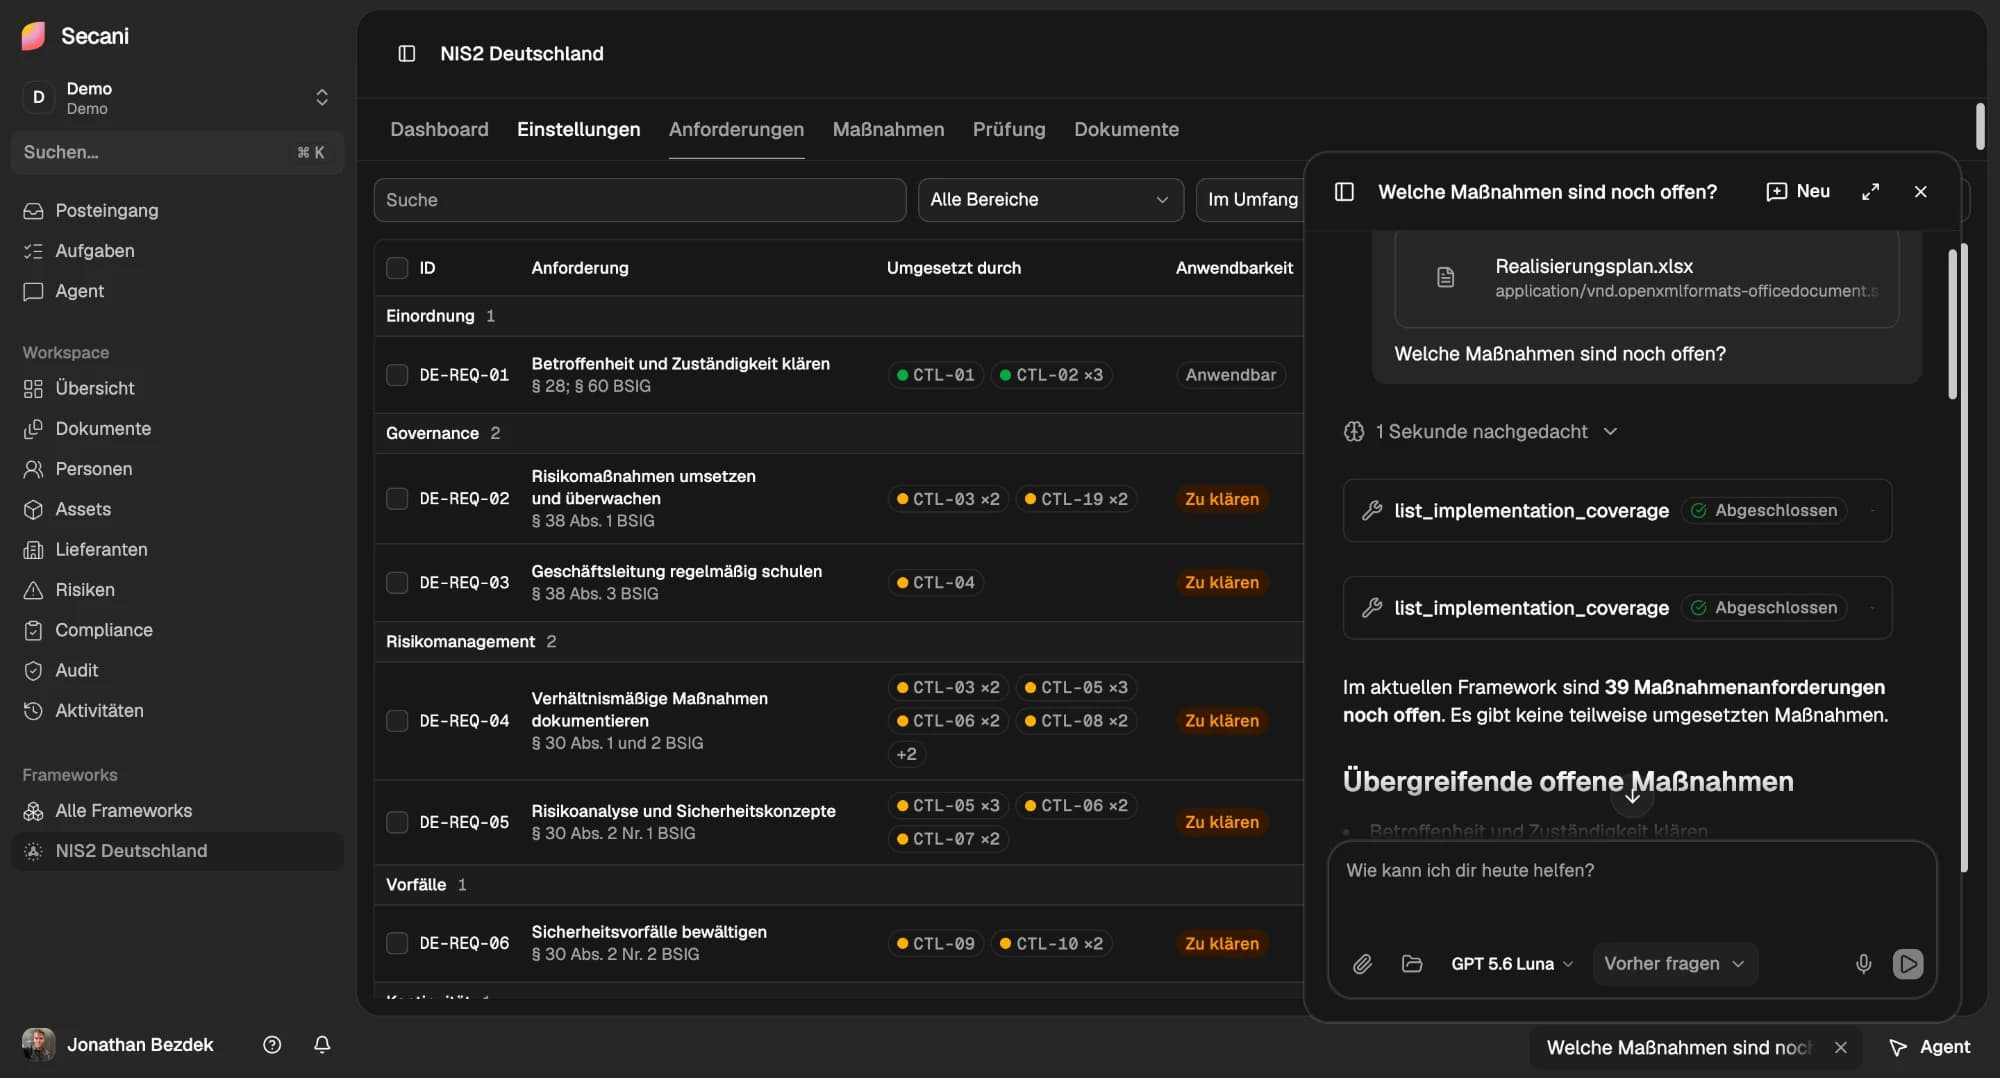
Haal OSCAL-catalogi in het gesprek en krijg antwoorden waar uw team direct mee aan de slag kan.
Houd het compliancewerk in beweging, terwijl schrijf-, lees- en beheerdersverantwoordelijkheden helder blijven.
Koppel documenten, spreadsheets en API’s aan workflows voor NIS2, Grundschutz++, ISO en AVG.
Stel vragenlijsten op voor elk framework, volg elk antwoord en breng hiaten aan het licht voordat ze auditbevindingen worden.
Breng uw organisatie veilig aan boord met SAML SSO, rolgebaseerde toegangscontrole, auditlogs en geïsoleerde workspaces.
Op verzoek ondersteunen we EU-datasoevereiniteit in lijn met de eisen van uw organisatie.
OSCAL-toepassingen bij overheden en de publieke sector.
Ze werken met de systemen van gisteren.
De audit komt eraan. Waar is het bewijs voor de basisbeveiligingscheck?
We breiden de scope uit. Welke modules moeten we modelleren?
Nieuwe clouddienst. Welke maatregelen gelden in de basischeck?
Analyseer data en zie wat nog ontbreekt voordat het in de audit opduikt.
ISMS-basisregister
Controleer het geïmporteerde beveiligingsconcept op ontbrekende of onvolledige bepalingen van de beschermingsbehoefte.
Zoeken
“Waarschijnlijk richt u uw ISMS sneller in en onderhoudt u het sneller, simpelweg omdat Secani het repetitieve handwerk overneemt.”

Derya Altinay
Medeoprichter, CEO
“Als mens en technologie samen optrekken, is het resultaat allesbehalve kunstmatig.”

Jonathan Bezdek
Medeoprichter, CTO
Agents, CI-jobs en integratiecode kunnen Secani ontdekken en evalueren zonder afhankelijk te zijn van een JavaScript-interface of een salesgesprek.
Begin met de anonieme OSCAL-validator, gebruik het getypeerde OpenAPI-contract voor function calling en lees de grenzen van de rechten voordat u credentials introduceert.
Valideer OSCAL 1.2.2 JSON zonder account. Responses zijn getypeerd, inzendingen worden vluchtig verwerkt en gedocumenteerde problem details leggen uit hoe u fouten herstelt.
Lees de API-quickstartGebruik unieke operation-ID’s, getypeerde parameters, responseschema’s en stabiele foutcodes om een client of een functiedefinitie voor agents te genereren.
Open de specificatieBegrijp de grenzen van organisatie, workspace en governance-scope, inclusief welke mogelijkheden gedelegeerd kunnen worden en welke goedkeuringen voorbehouden blijven aan mensen.
Rechten bekijkenSecani is het cybersecurityplatform voor risk-, compliance- en auditteams. Het brengt bewijs, maatregelen, reviews en AI-agents samen in één workflow, zodat u hiaten ziet voordat ze auditbevindingen worden.
Secani ondersteunt standaarden zoals ISO 27001, NIS2, DORA, AVG, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 en NIST CSF, plus sectorspecifieke standaarden. U kunt voor elk framework vragenlijsten opstellen en elk antwoord volgen.
De agent kent uw frameworks, maatregelen, risico’s, bewijs en leveranciers, en u kunt hem vragen stellen in Slack, Teams of direct in Secani. Elk antwoord vermeldt zijn bron, elke wijziging gaat pas live na uw goedkeuring en elke actie van de agent laat een vermelding achter in het auditlog. Meer over de agent
Ja, op verzoek en in lijn met de eisen van uw organisatie. Daarnaast beveiligt Secani uw organisatie met SAML SSO, rolgebaseerde toegangscontrole, auditlogs en geïsoleerde werkruimten.
Ja. Met Secani OSCAL MCP haalt u OSCAL-catalogi het gesprek in en bevraagt u standaarden in gewone taal. De open-source toolkit van Secani werkt met alle acht OSCAL 1.2.2-modellen, en de openbare OSCAL Validation API valideert OSCAL 1.2.2 JSON zonder account. Ontdek de OSCAL-toolkit
Boek een demo van 30 minuten en we laten u Secani zien met uw frameworks. De plannen groeien mee met uw complianceprogramma: begin gericht en breid uit naarmate uw team groeit. Demo aanvragen
Vandaag beschikbaar.