Pergunte às normas em linguagem simples.
Traga catálogos OSCAL para a conversa e obtenha respostas que a sua equipa pode usar de imediato.
Para risco, conformidade e preparação para auditorias. Criada para a era da IA.
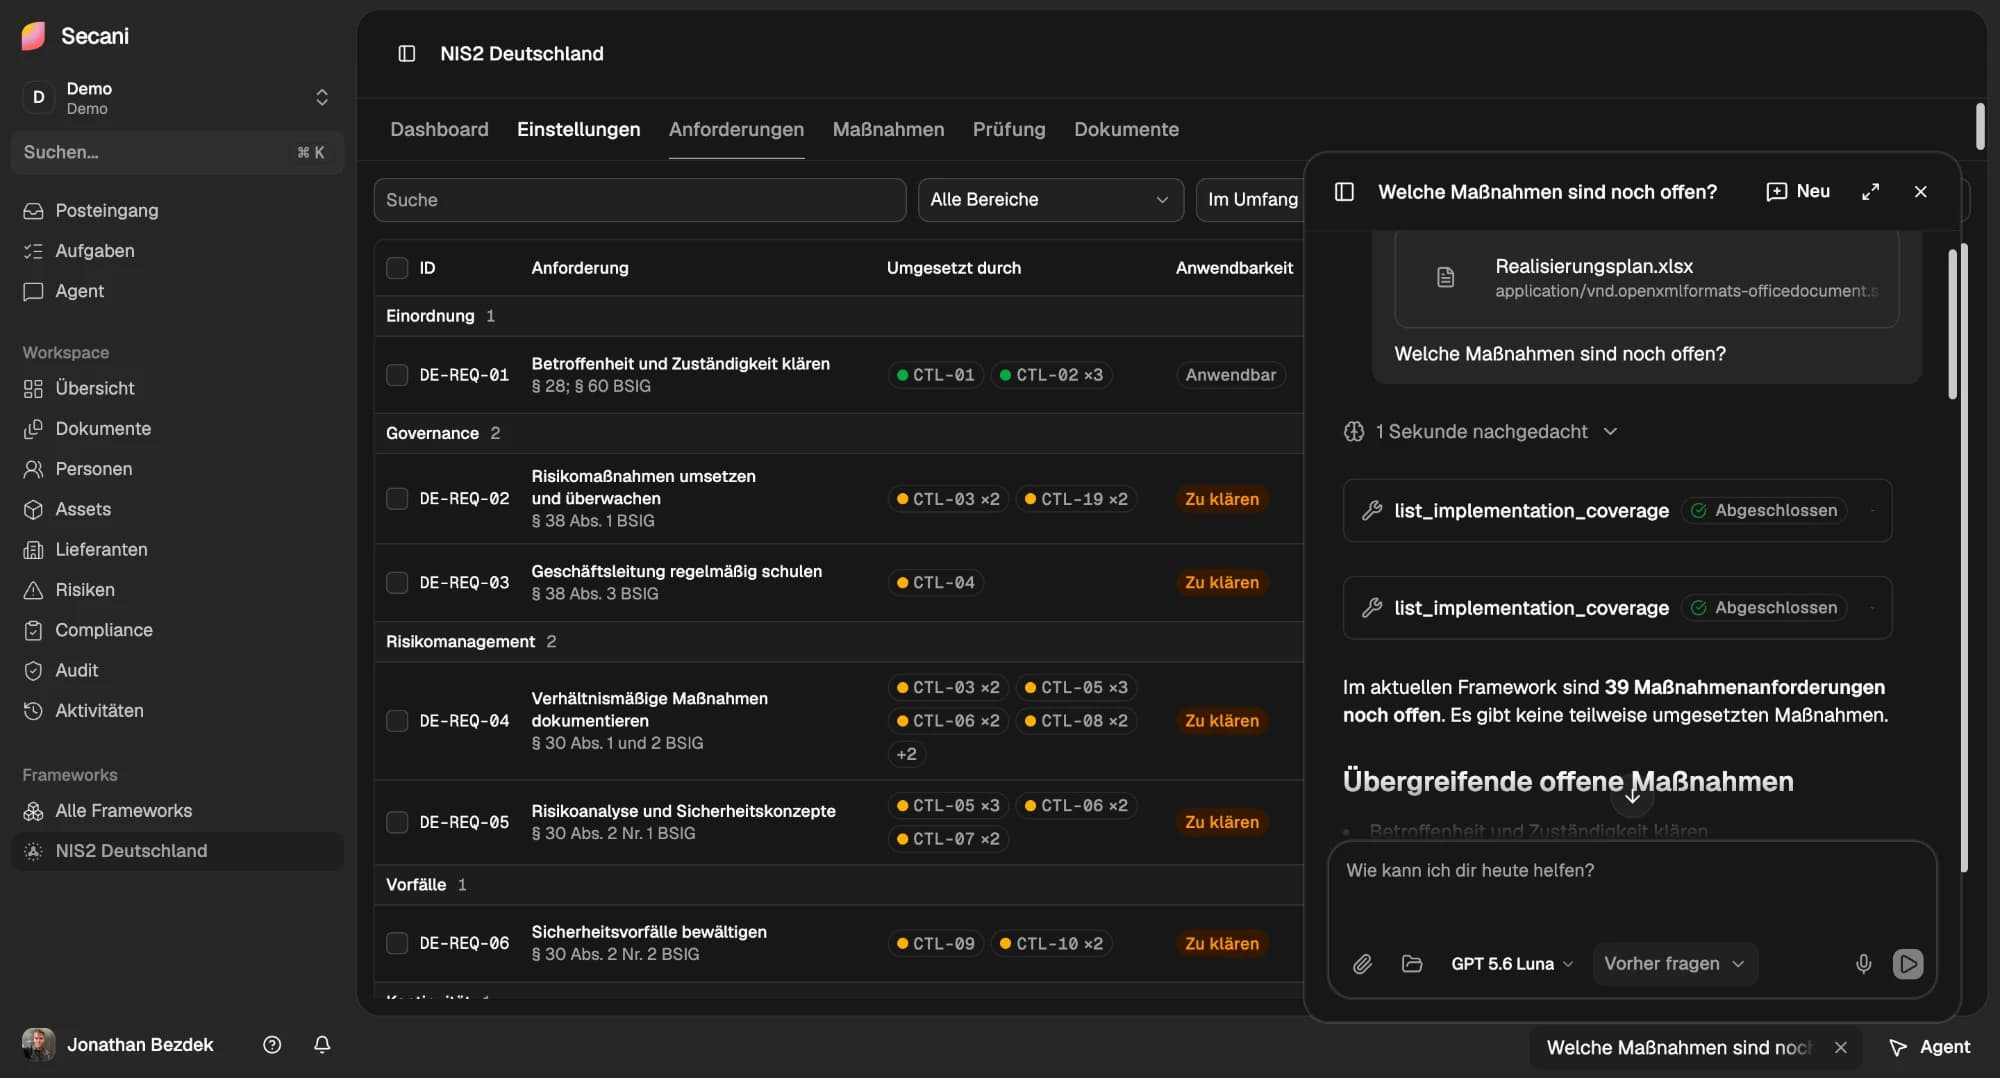
Traga catálogos OSCAL para a conversa e obtenha respostas que a sua equipa pode usar de imediato.
Mantenha o trabalho de conformidade em andamento, com responsabilidades de escrita, só de leitura e de administração sempre claras.
Ligue documentos, folhas de cálculo e APIs a fluxos de trabalho NIS2, Grundschutz++, ISO e RGPD.
Crie questionários para qualquer referencial, acompanhe cada resposta e identifique lacunas antes que se tornem constatações de auditoria.
Integre a sua organização em segurança com SAML SSO, controlos de acesso baseados em funções, registos de auditoria e espaços de trabalho isolados.
Mediante pedido, apoiamos a soberania de dados na UE de acordo com os requisitos da sua organização.
Casos de utilização do OSCAL na administração pública e no setor público.
Trabalham com sistemas do passado.
A auditoria está a chegar. Onde estão as evidências da verificação de proteção básica?
Vamos alargar o âmbito. Que módulos temos de modelar?
Novo serviço cloud. Que salvaguardas se aplicam na verificação de proteção básica?
Analise dados e identifique o que ainda falta antes que apareça na auditoria.
Registo base do SGSI
Reveja o conceito de segurança importado e identifique determinações das necessidades de proteção em falta ou incompletas.
A pesquisar
«Provavelmente vai implementar e manter o seu SGSI mais depressa, simplesmente porque o Secani trata do trabalho manual repetitivo.»

Derya Altinay
Cofundador, CEO
«Quando pessoas e tecnologia trabalham em sintonia, o resultado é tudo menos artificial.»

Jonathan Bezdek
Cofundador, CTO
Agentes, tarefas de CI e código de integração podem descobrir e avaliar o Secani sem depender de uma interface JavaScript nem de uma conversa comercial.
Comece pelo validador OSCAL anónimo, use o contrato OpenAPI tipado para function calling e leia os limites de permissões antes de introduzir credenciais.
Valide JSON OSCAL 1.2.2 sem conta. As respostas são tipadas, os envios são processados de forma transitória e os detalhes de problemas documentados explicam como recuperar de erros.
Ler o guia de início rápido da APIUtilize identificadores de operação únicos, parâmetros tipados, esquemas de resposta e códigos de erro estáveis para gerar um cliente ou uma definição de função para agentes.
Abrir a especificaçãoCompreenda os limites da organização, do espaço de trabalho e do âmbito de governação, incluindo as capacidades que podem ser delegadas e as aprovações que continuam reservadas a pessoas.
Rever permissõesO Secani é a plataforma de cibersegurança para equipas de risco, conformidade e auditoria. Reúne evidências, controlos, revisões e agentes de IA num único fluxo de trabalho, para que identifique lacunas antes que se tornem constatações de auditoria.
O Secani suporta normas como ISO 27001, NIS2, DORA, RGPD, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 e NIST CSF, bem como normas setoriais. Pode criar questionários para qualquer framework e acompanhar cada resposta.
O agente conhece os seus frameworks, controlos, riscos, evidências e fornecedores, e pode fazer-lhe perguntas no Slack, no Teams ou diretamente no Secani. Cada resposta cita a sua fonte, cada alteração só entra em vigor após a sua aprovação e cada ação do agente deixa um registo no log de auditoria. Saiba mais sobre o agente
Sim, mediante pedido e de acordo com os requisitos da sua organização. O Secani protege ainda a sua organização com SAML SSO, controlos de acesso baseados em funções, logs de auditoria e espaços de trabalho isolados.
Sim. Com o Secani OSCAL MCP, traz catálogos OSCAL para a conversa e consulta normas em linguagem natural. O kit de ferramentas open source do Secani trabalha com os oito modelos OSCAL 1.2.2, e a API pública de validação OSCAL valida JSON OSCAL 1.2.2 sem conta. Explorar o kit de ferramentas OSCAL
Marque uma demonstração de 30 minutos e mostramos-lhe o Secani com os seus frameworks. Os planos crescem com o seu programa de conformidade: comece de forma focada e expanda à medida que a equipa cresce. Pedir demonstração
Disponível hoje.