Întrebați standardele pe limba dumneavoastră.
Aduceți cataloagele OSCAL în conversație și obțineți răspunsuri pe care echipa le poate folosi imediat.
Pentru risc, conformitate și pregătirea auditului. Creată pentru era AI.
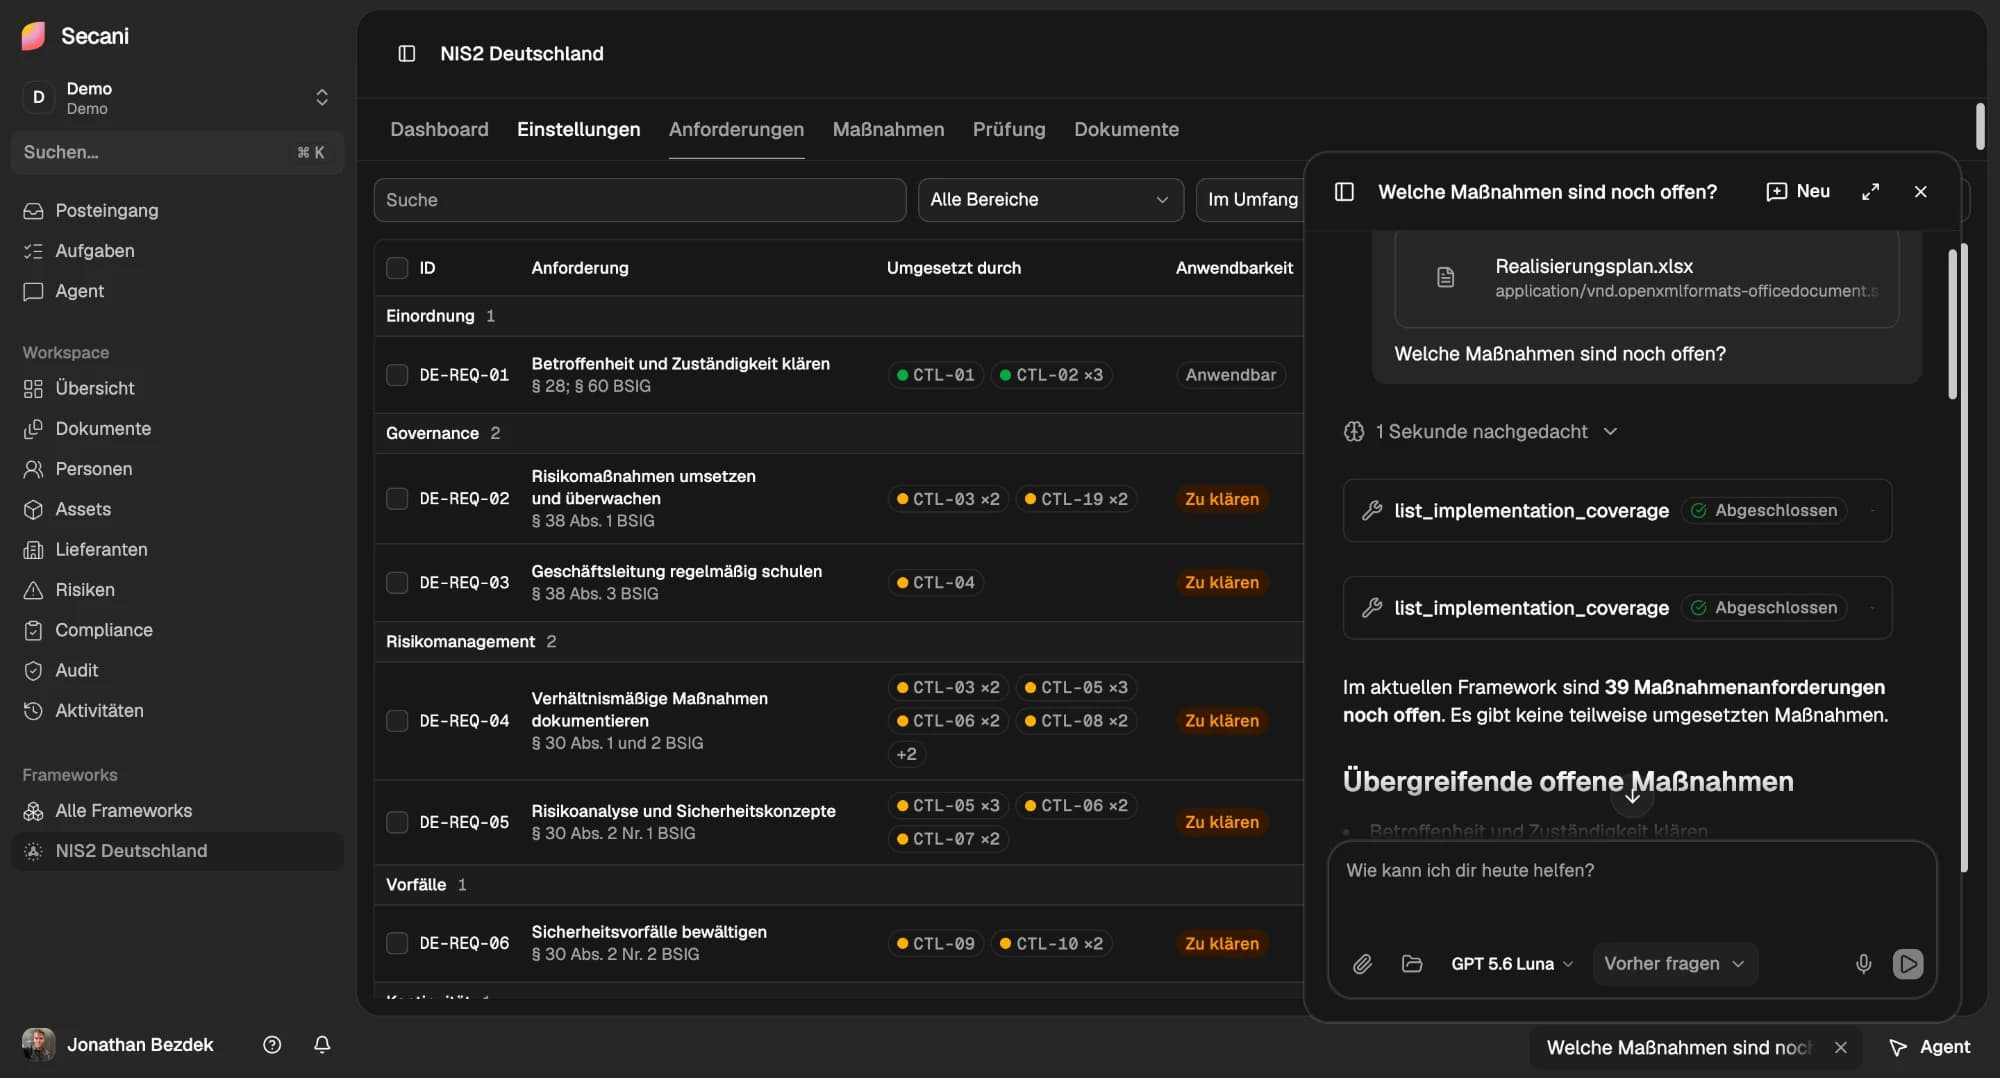
Aduceți cataloagele OSCAL în conversație și obțineți răspunsuri pe care echipa le poate folosi imediat.
Mențineți ritmul activităților de conformitate, cu responsabilități clare pentru scriere, doar citire și administrare.
Conectați documente, foi de calcul și API-uri la fluxuri de lucru NIS2, Grundschutz++, ISO și RGPD.
Creați chestionare pentru orice cadru, urmăriți fiecare răspuns și identificați lacunele înainte să devină constatări de audit.
Integrați-vă organizația în siguranță cu SAML SSO, control al accesului bazat pe roluri, jurnale de audit și spații de lucru izolate.
La cerere, sprijinim suveranitatea datelor în UE, în conformitate cu cerințele organizației dumneavoastră.
Cazuri de utilizare OSCAL în administrația publică și sectorul public.
Lucrează cu sistemele de ieri.
Auditul se apropie. Unde sunt dovezile pentru verificarea securității de bază?
Extindem domeniul de aplicare. Ce module trebuie să modelăm?
Serviciu cloud nou. Ce măsuri de protecție se aplică în verificarea securității de bază?
Analizați datele și identificați ce lipsește încă, înainte să iasă la iveală în audit.
Registru ISMS de securitate de bază
Verifică conceptul de securitate importat pentru evaluări ale necesarului de protecție lipsă sau incomplete.
Se caută
„Probabil veți implementa și menține ISMS-ul mai rapid, pur și simplu pentru că Secani preia munca manuală repetitivă.”

Derya Altinay
Co-fondator, CEO
„Când oamenii și tehnologia lucrează în armonie, rezultatul este orice, numai artificial nu.”

Jonathan Bezdek
Co-fondator, CTO
Agenții, joburile CI și codul de integrare pot descoperi și evalua Secani fără a depinde de o interfață JavaScript sau de o discuție cu echipa de vânzări.
Începeți cu validatorul OSCAL anonim, folosiți contractul OpenAPI tipizat pentru apelarea funcțiilor și citiți limitele permisiunilor înainte de a introduce credențiale.
Validați JSON OSCAL 1.2.2 fără cont. Răspunsurile sunt tipizate, trimiterile sunt procesate temporar, iar detaliile documentate ale problemelor explică cum vă puteți recupera după erori.
Citiți ghidul rapid APIFolosiți identificatori unici de operații, parametri tipizați, scheme de răspuns și coduri de eroare stabile pentru a genera un client sau definiția unei funcții de agent.
Deschideți specificațiaÎnțelegeți limitele organizației, ale spațiului de lucru și ale domeniului de guvernanță, inclusiv ce capabilități pot fi delegate și ce aprobări rămân exclusiv umane.
Consultați permisiunileSecani este platforma de securitate cibernetică pentru echipele de risc, conformitate și audit. Reunește dovezile, controalele, revizuirile și agenții AI într-un singur flux de lucru, astfel încât să identificați lacunele înainte să devină constatări de audit.
Secani acceptă standarde precum ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 și NIST CSF, precum și standarde specifice sectorului. Puteți crea chestionare pentru orice cadru și urmări fiecare răspuns.
Agentul cunoaște cadrele, controalele, riscurile, dovezile și furnizorii dumneavoastră și îi puteți adresa întrebări în Slack, Teams sau direct în Secani. Fiecare răspuns își citează sursa, fiecare modificare intră în vigoare doar după aprobarea dumneavoastră, iar fiecare acțiune a agentului lasă o înregistrare în jurnalul de audit. Aflați mai multe despre agent
Da, la cerere și în conformitate cu cerințele organizației dumneavoastră. În plus, Secani vă protejează organizația cu SAML SSO, controale de acces bazate pe roluri, jurnale de audit și spații de lucru izolate.
Da. Cu Secani OSCAL MCP aduceți cataloagele OSCAL în conversație și interogați standardele în limbaj natural. Setul de instrumente open source Secani lucrează cu toate cele opt modele OSCAL 1.2.2, iar OSCAL Validation API publică validează JSON OSCAL 1.2.2 fără cont. Descoperiți setul de instrumente OSCAL
Programați un demo de 30 de minute și vă arătăm Secani cu cadrele dumneavoastră. Planurile cresc odată cu programul dumneavoastră de conformitate: începeți concentrat și extindeți pe măsură ce echipa crește. Solicitați un demo
Disponibil de astăzi.