Pýtajte sa štandardov bežným jazykom.
Zapojte katalógy OSCAL do konverzácie a získajte odpovede, ktoré váš tím môže okamžite využiť.
Pre riadenie rizík, compliance a pripravenosť na audit. Vytvorené pre éru AI.
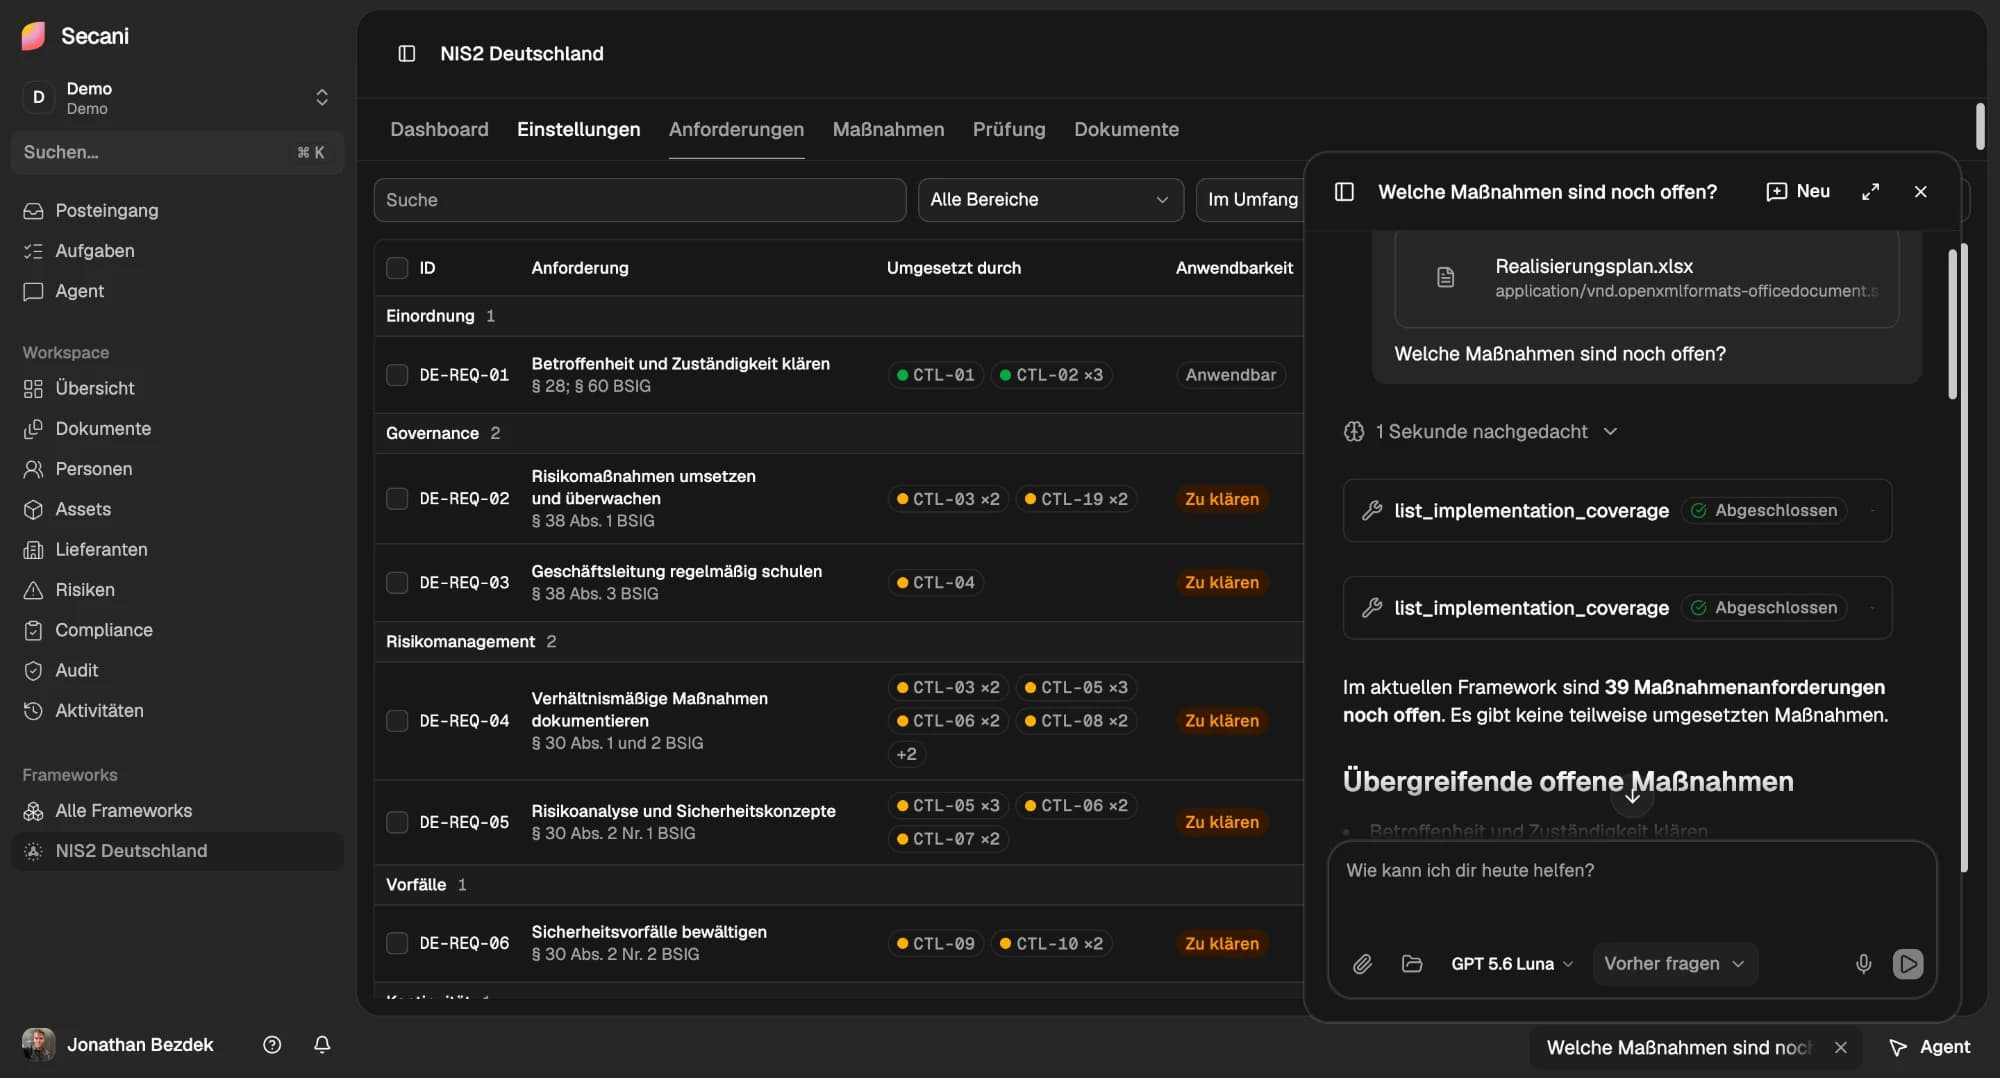
Zapojte katalógy OSCAL do konverzácie a získajte odpovede, ktoré váš tím môže okamžite využiť.
Udržte prácu na compliance v pohybe, pričom zodpovednosti za zápis, iba čítanie a správu zostávajú jasné.
Prepojte dokumenty, tabuľky a API s procesmi NIS2, Grundschutz++, ISO a GDPR.
Vytvárajte dotazníky pre akýkoľvek rámec, sledujte každú odpoveď a odhaľte medzery skôr, než sa z nich stanú auditné zistenia.
Bezpečne zapojte celú organizáciu vďaka SAML SSO, riadeniu prístupu na základe rolí, auditným záznamom a izolovaným pracovným priestorom.
Na požiadanie podporujeme dátovú suverenitu v EÚ v súlade s požiadavkami vašej organizácie.
Prípady použitia OSCAL vo verejnej správe a verejnom sektore.
Pracujú so systémami včerajška.
Blíži sa audit. Kde sú dôkazy pre kontrolu základnej ochrany?
Rozširujeme rozsah. Ktoré moduly musíme modelovať?
Nová cloudová služba. Ktoré opatrenia platia pri kontrole základnej ochrany?
Analyzujte údaje a odhaľte, čo ešte chýba, skôr než sa to ukáže pri audite.
Základný register ISMS
Skontroluj importovaný bezpečnostný koncept a nájdi chýbajúce alebo neúplné určenia potreby ochrany.
Vyhľadávanie
„Svoj ISMS pravdepodobne zavediete a budete udržiavať rýchlejšie, jednoducho preto, že Secani za vás prevezme opakujúcu sa manuálnu prácu.“

Derya Altinay
Spoluzakladateľ, CEO
„Keď ľudia a technológie pracujú v súlade, výsledok je všetko, len nie umelý.“

Jonathan Bezdek
Spoluzakladateľ, CTO
Agenti, úlohy CI a integračný kód môžu Secani objaviť a vyhodnotiť bez závislosti od JavaScriptového rozhrania alebo obchodného rozhovoru.
Začnite anonymným validátorom OSCAL, na function calling použite typovaný kontrakt OpenAPI a pred zavedením prístupových údajov si prečítajte hranice oprávnení.
Validujte JSON OSCAL 1.2.2 bez účtu. Odpovede sú typované, odoslané dáta sa spracúvajú iba prechodne a zdokumentované podrobnosti o problémoch vysvetľujú, ako sa z chýb zotaviť.
Prečítať rýchly štart APIVyužite jedinečné identifikátory operácií, typované parametre, schémy odpovedí a stabilné chybové kódy na vygenerovanie klienta alebo definície funkcie pre agenta.
Otvoriť špecifikáciuPochopte hranice organizácie, pracovného priestoru a rozsahu governance vrátane toho, ktoré schopnosti možno delegovať a ktoré schválenia zostávajú vyhradené ľuďom.
Skontrolovať oprávneniaSecani je platforma kybernetickej bezpečnosti pre tímy riadenia rizík, compliance a auditu. Spája dôkazy, opatrenia, revízie a AI agentov do jedného pracovného postupu, takže odhalíte medzery skôr, než sa z nich stanú auditné zistenia.
Secani podporuje štandardy ako ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 a NIST CSF, ako aj odvetvové štandardy. Dotazníky môžete vytvoriť pre akýkoľvek rámec a sledovať každú odpoveď.
Agent pozná vaše rámce, opatrenia, riziká, dôkazy a dodávateľov a môžete sa ho pýtať v Slacku, v Teams alebo priamo v Secani. Každá odpoveď uvádza svoj zdroj, každá zmena začne platiť až po vašom schválení a každá akcia agenta zanechá záznam v auditnom logu. Viac o agentovi
Áno, na požiadanie a v súlade s požiadavkami vašej organizácie. Secani navyše chráni vašu organizáciu pomocou SAML SSO, riadenia prístupu na základe rolí, auditných logov a izolovaných pracovných priestorov.
Áno. Vďaka Secani OSCAL MCP prenesiete katalógy OSCAL priamo do konverzácie a pýtate sa na štandardy prirodzeným jazykom. Open-source súprava nástrojov Secani pracuje so všetkými ôsmimi modelmi OSCAL 1.2.2 a verejné API na validáciu OSCAL overí OSCAL 1.2.2 JSON bez účtu. Preskúmať súpravu nástrojov OSCAL
Rezervujte si 30-minútové demo a ukážeme vám Secani s vašimi rámcami. Plány rastú s vaším programom compliance: začnite cielene a rozširujte, ako váš tím rastie. Vyžiadať demo
K dispozícii už dnes.