Fråga standarder i klartext.
Ta in OSCAL-kataloger i samtalet och få svar som ditt team kan använda direkt.
För risk, compliance och revisionsberedskap. Byggd för AI-eran.
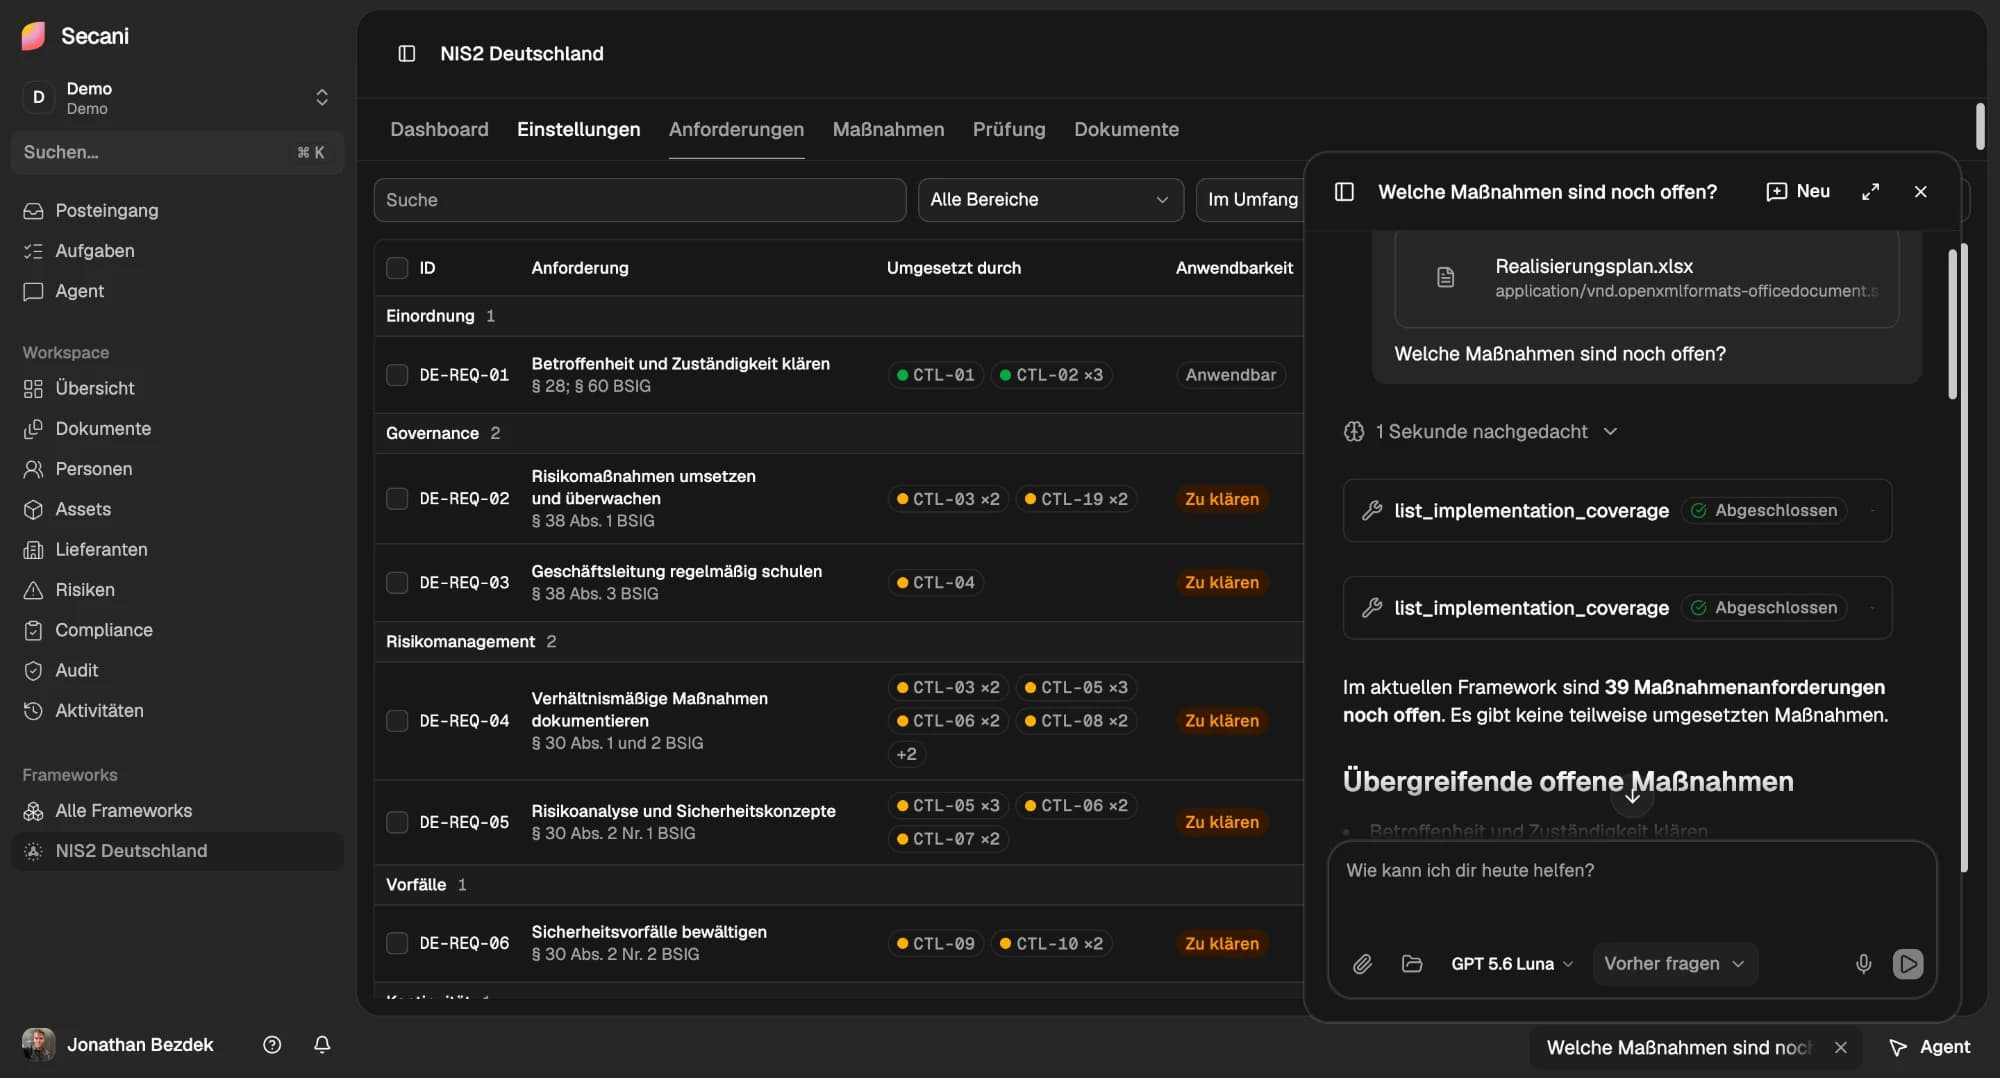
Ta in OSCAL-kataloger i samtalet och få svar som ditt team kan använda direkt.
Håll compliancearbetet igång medan ansvaret för skriv-, läs- och adminbehörighet förblir tydligt.
Koppla dokument, kalkylblad och API:er till arbetsflöden för NIS2, Grundschutz++, ISO och GDPR.
Skapa frågeformulär för valfritt ramverk, följ varje svar och upptäck brister innan de blir revisionsanmärkningar.
Anslut din organisation säkert med SAML SSO, rollbaserad åtkomstkontroll, granskningsloggar och isolerade arbetsytor.
På begäran stödjer vi datasuveränitet i EU i linje med din organisations krav.
Användningsfall för OSCAL inom myndigheter och offentlig sektor.
De arbetar med gårdagens system.
Revisionen närmar sig. Var finns bevisen för grundskyddskontrollen?
Vi utökar omfattningen. Vilka moduler behöver vi modellera?
Ny molntjänst. Vilka skyddsåtgärder gäller i grundskyddskontrollen?
Analysera data och se vad som fortfarande saknas innan det dyker upp i revisionen.
ISMS-grundregister
Granska det importerade säkerhetskonceptet efter saknade eller ofullständiga bedömningar av skyddsbehov.
Söker
”Du kommer förmodligen att etablera och förvalta ditt ISMS snabbare, helt enkelt för att Secani tar hand om det repetitiva manuella arbetet.”

Derya Altinay
Medgrundare, vd
”När människor och teknik arbetar i takt blir resultatet allt annat än artificiellt.”

Jonathan Bezdek
Medgrundare, CTO
Agenter, CI-jobb och integrationskod kan upptäcka och utvärdera Secani utan att vara beroende av ett JavaScript-gränssnitt eller ett säljsamtal.
Börja med den anonyma OSCAL-validatorn, använd det typade OpenAPI-kontraktet för function calling och läs igenom behörighetsgränserna innan du inför autentiseringsuppgifter.
Validera OSCAL 1.2.2 JSON utan konto. Svaren är typade, inskickade data behandlas tillfälligt och dokumenterade problem details förklarar hur du åtgärdar fel.
Läs API-snabbstartenAnvänd unika operations-ID:n, typade parametrar, svarsscheman och stabila felkoder för att generera en klient eller en funktionsdefinition för agenter.
Öppna specifikationenFörstå gränserna för organisation, arbetsyta och styrningsomfång, inklusive vilka funktioner som kan delegeras och vilka godkännanden som förblir förbehållna människor.
Granska behörigheterSecani är cybersäkerhetsplattformen för risk-, compliance- och revisionsteam. Den samlar bevis, åtgärder, granskningar och AI-agenter i ett arbetsflöde, så att ni hittar luckor innan de blir revisionsanmärkningar.
Secani stöder standarder som ISO 27001, NIS2, DORA, GDPR, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 och NIST CSF, samt branschspecifika standarder. Ni kan skapa frågeformulär för alla ramverk och följa varje svar.
Agenten känner till era ramverk, åtgärder, risker, bevis och leverantörer, och ni kan fråga den i Slack, Teams eller direkt i Secani. Varje svar anger sin källa, varje ändring träder i kraft först efter ert godkännande och varje åtgärd som agenten utför lämnar en post i granskningsloggen. Läs mer om agenten
Ja, på begäran och i linje med er organisations krav. Secani skyddar dessutom er organisation med SAML SSO, rollbaserade åtkomstkontroller, granskningsloggar och isolerade arbetsytor.
Ja. Med Secani OSCAL MCP tar ni in OSCAL-kataloger i samtalet och ställer frågor om standarder på vanligt språk. Secanis verktygslåda med öppen källkod fungerar med alla åtta OSCAL 1.2.2-modeller, och det publika OSCAL Validation API validerar OSCAL 1.2.2 JSON utan konto. Utforska OSCAL-verktygslådan
Boka en demo på 30 minuter så visar vi Secani med era ramverk. Planerna växer med ert complianceprogram: börja fokuserat och bygg ut i takt med att teamet växer. Boka demo