Pregunte las normas en un lenguaje sencillo.
Incorpore los catálogos de OSCAL a la conversación y obtenga respuestas que su equipo pueda utilizar de inmediato.
Para riesgos, cumplimiento y preparación para auditorías.
Creado para la era de la IA.
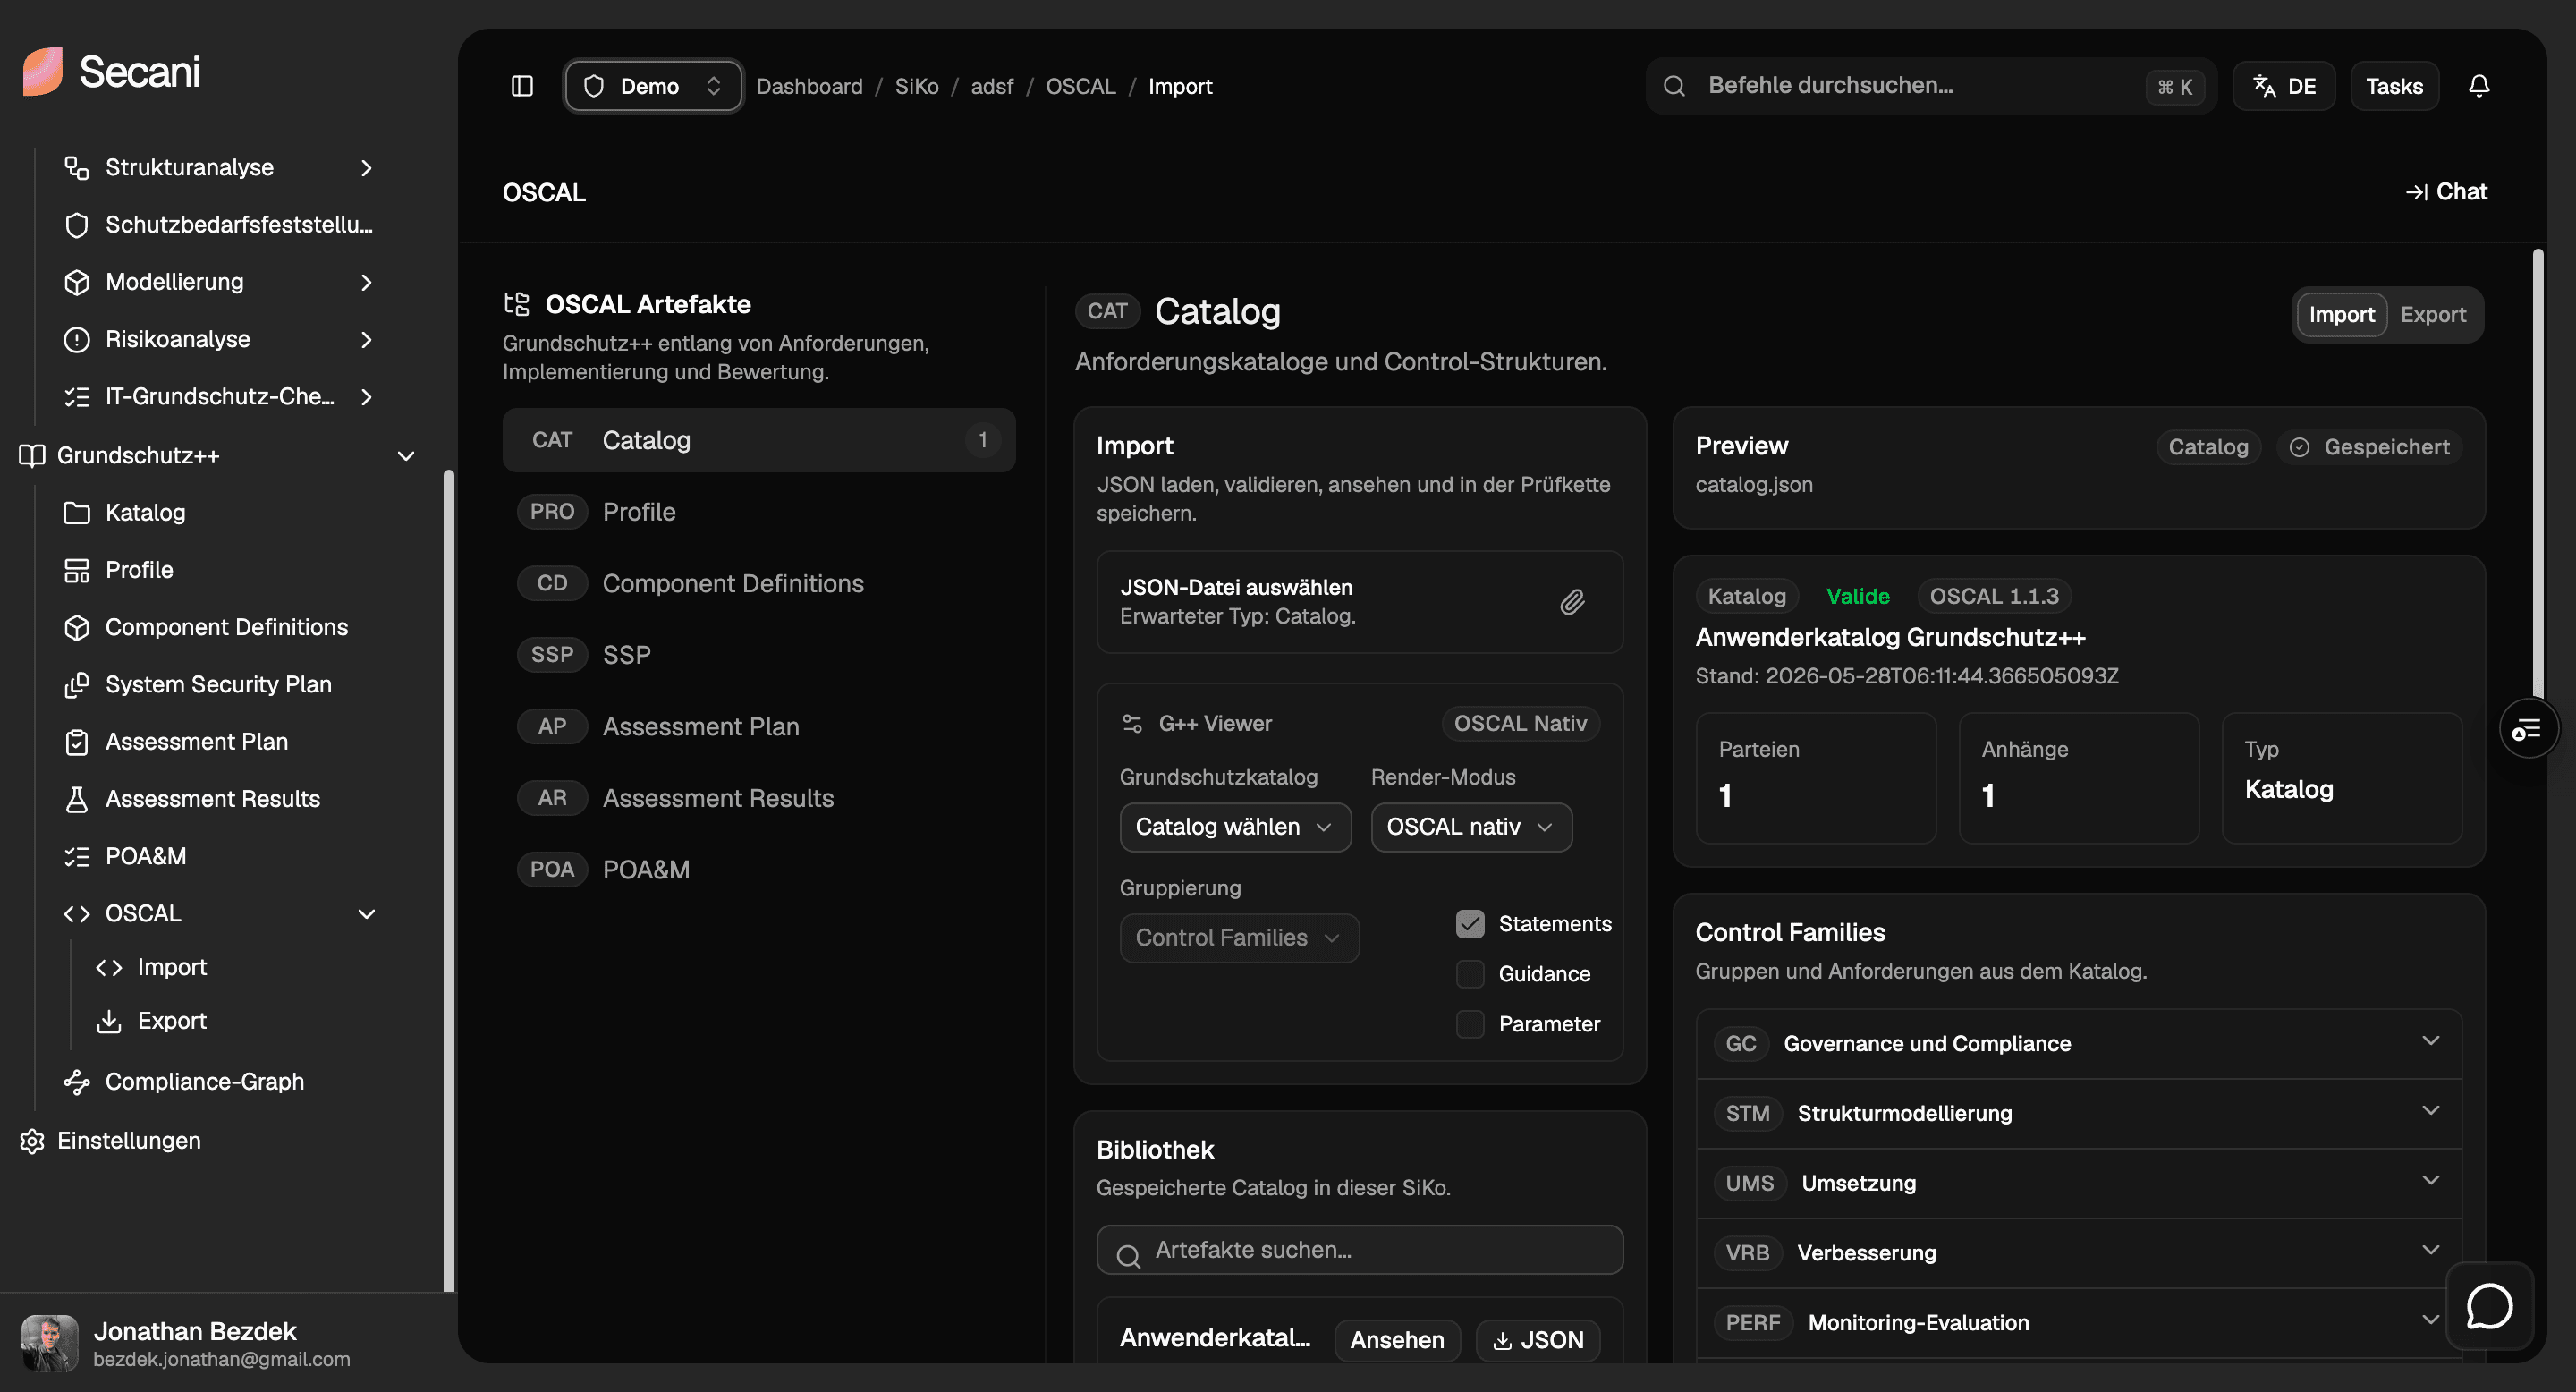
Incorpore los catálogos de OSCAL a la conversación y obtenga respuestas que su equipo pueda utilizar de inmediato.
Mantenga el trabajo de cumplimiento en marcha mientras las responsabilidades de escritura, solo lectura y administración permanecen claras.
Conecte documentos, hojas de cálculo y API a flujos de trabajo NIS2, Grundschutz++, ISO y GDPR.
Cree cuestionarios para cualquier marco, realice un seguimiento de cada respuesta y descubra las deficiencias antes de que se conviertan en hallazgos de auditoría.
Incorpore de forma segura su organización con SAML SSO, controles de acceso basados en roles, registros de auditoría y espacios de trabajo aislados.
Si lo solicita, apoyamos la soberanía de datos de la UE de acuerdo con los requisitos de su organización.
Casos de uso de OSCAL en el gobierno y el sector público.
Explorar los casos de uso de OSCALLa auditoría se acerca. ¿Dónde está la evidencia para la verificación de referencia de TI?
Estamos ampliando el Scope. ¿Qué módulos necesitamos modelar?
Nuevo servicio en la nube. ¿Qué salvaguardas se aplican en la verificación de referencia?
Analice los datos y detecte lo que aún falta antes de que aparezca en la auditoría.
Registro de referencia del SGSI
Revise el concepto de seguridad importado para detectar evaluaciones de necesidades de protección faltantes o incompletas.
Buscando
Jonathan Bezdek
Cofundador, director de tecnología
Los agentes, los procesos de CI y las integraciones pueden evaluar Secani sin depender de una interfaz JavaScript ni de una conversación comercial. Comience con la validación OSCAL anónima y revise el contrato OpenAPI y los límites de permisos.
Valide JSON OSCAL 1.2.2 sin cuenta mediante respuestas tipadas, procesamiento transitorio y errores documentados.
Leer la guía de la APIUtilice operaciones únicas, parámetros tipados, esquemas de respuesta y códigos de error estables.
Abrir la especificaciónRevise los límites de organización, espacio de trabajo y alcance de gobernanza antes de delegar capacidades.
Revisar permisos


