Standards in natürlicher Sprache befragen.
Holen Sie OSCAL-Kataloge direkt ins Gespräch und erhalten Sie Antworten, die Ihr Team sofort nutzen kann.
Speziell für Betrieb und Weiterentwicklung von ISMS konzipiert. Gebaut für das KI-Zeitalter.
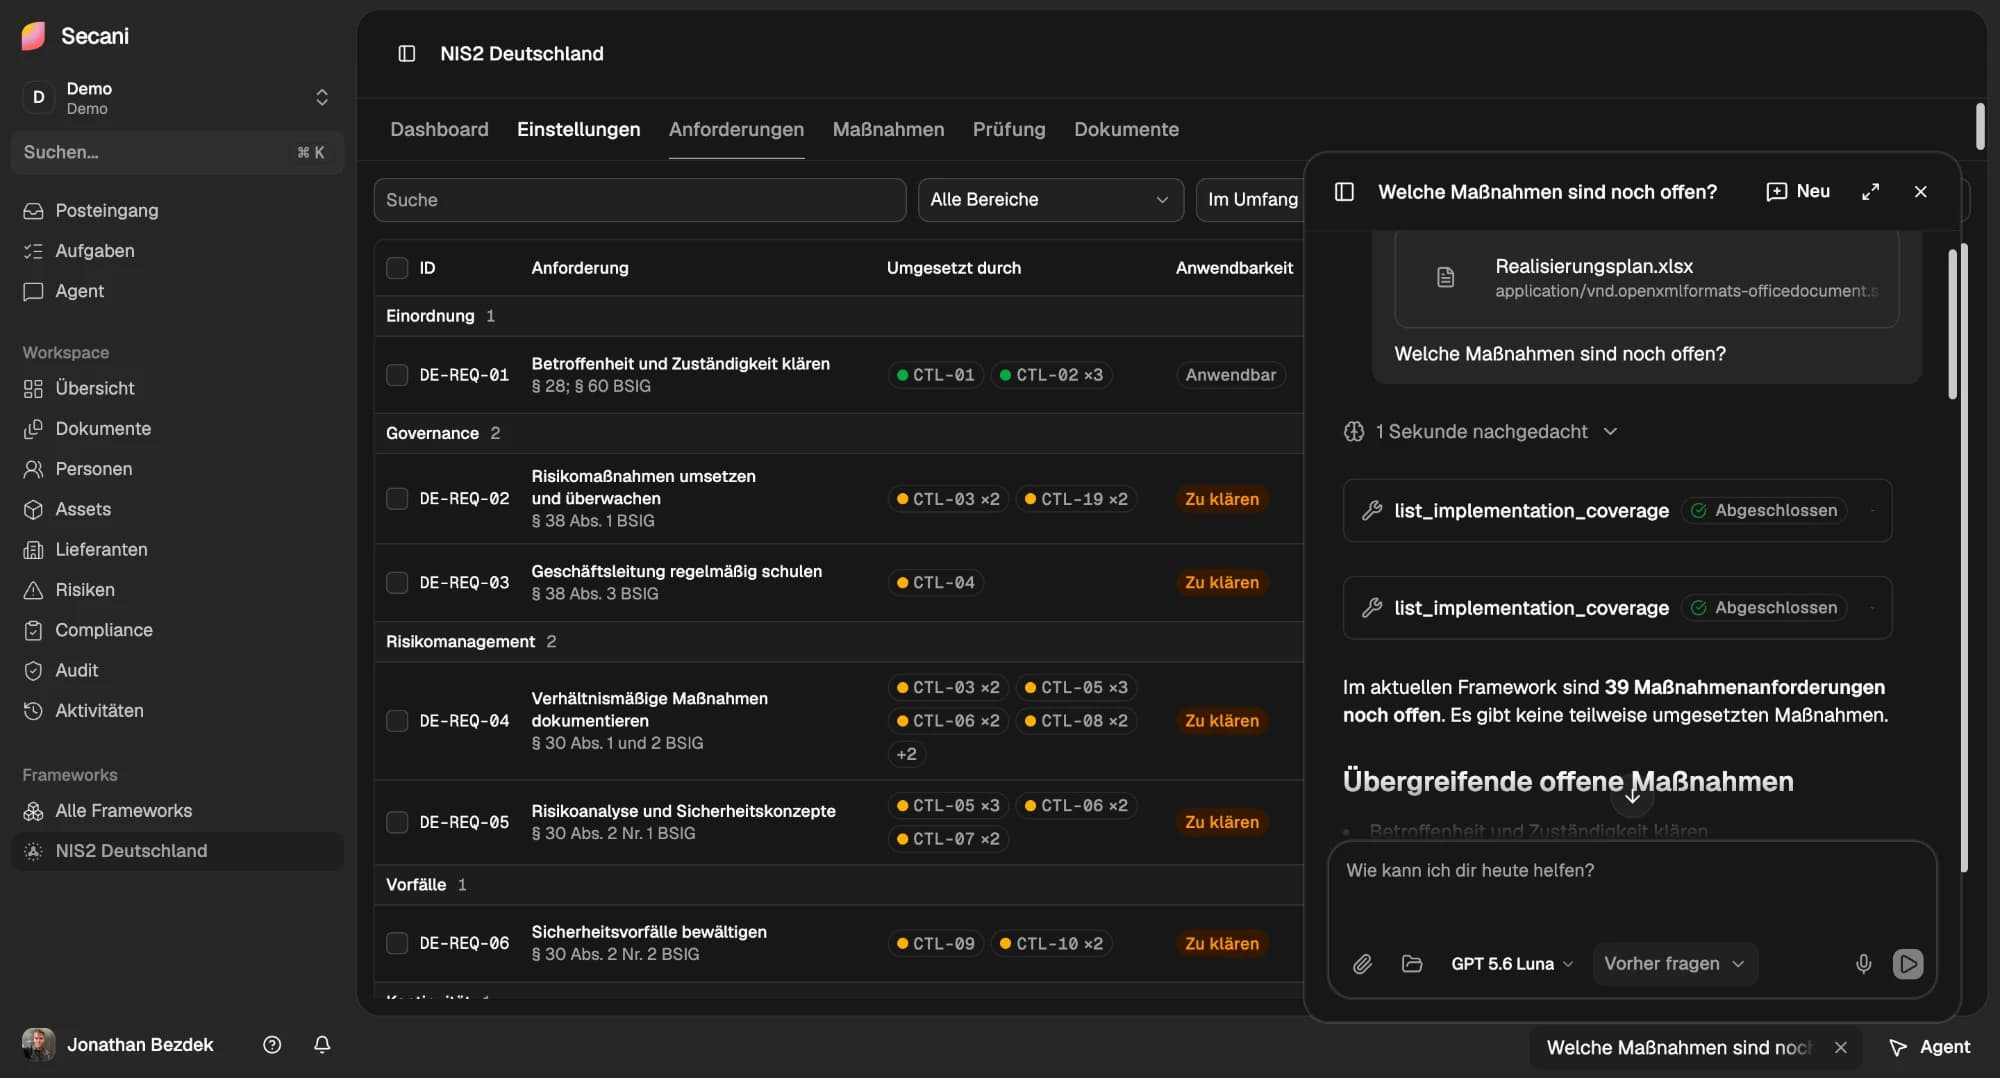
Holen Sie OSCAL-Kataloge direkt ins Gespräch und erhalten Sie Antworten, die Ihr Team sofort nutzen kann.
Halten Sie die Compliance-Arbeit am Laufen, während Schreib-, Lese- und Administrationsrechte klar geregelt bleiben.
Verbinden Sie Dokumente, Tabellen und APIs mit Workflows für NIS2, Grundschutz++, ISO und DSGVO.
Erstellen Sie Fragebögen für jedes Framework, verfolgen Sie jede Antwort und erkennen Sie Lücken, bevor daraus Audit-Feststellungen werden.
Binden Sie Ihre Organisation sicher an – mit SAML SSO, rollenbasierten Zugriffskontrollen, Audit-Logs und isolierten Arbeitsbereichen.
Auf Wunsch unterstützen wir EU-Datenhoheit – passend zu den Anforderungen Ihrer Organisation.
OSCAL-Anwendungsfälle in Behörden und im öffentlichen Sektor.
Sie arbeiten mit Systemen von gestern.
Das Audit steht an. Wo sind die Nachweise für den IT-Grundschutz-Check?
Wir erweitern den Scope. Welche Bausteine müssen wir modellieren?
Neuer Cloud-Dienst. Welche Maßnahmen greifen im Grundschutz-Check?
Analysieren Sie Daten und erkennen Sie, was noch fehlt, bevor es im Audit auffällt.
ISMS-Grundschutz-Register
Prüfe das importierte Sicherheitskonzept auf fehlende oder unvollständige Schutzbedarfsfeststellungen.
Suche läuft
„Sie werden Ihr ISMS wahrscheinlich schneller aufbauen und pflegen – einfach, weil Secani die repetitive Handarbeit übernimmt.“

Derya Altinay
Mitgründerin, CEO
„Wenn Menschen und Technologie perfekt zusammenspielen, ist das Ergebnis alles andere als künstlich.“

Jonathan Bezdek
Mitgründer, CTO
Agenten, CI-Jobs und Integrationen können Secani ohne JavaScript-Oberfläche oder Sales-Gespräch entdecken und testen.
Beginnen Sie mit der anonymen OSCAL-Validierung, nutzen Sie den typisierten OpenAPI-Vertrag und prüfen Sie die Berechtigungsgrenzen, bevor Sie Zugangsdaten einsetzen.
Validieren Sie OSCAL-1.2.2-JSON ohne Konto. Typisierte Antworten, flüchtige Verarbeitung und dokumentierte Problem-Details unterstützen eine sichere Fehlerbehebung.
API-Schnellstart lesenEindeutige Operation-IDs, typisierte Parameter, Response-Schemas und stabile Fehlercodes unterstützen Clients und Agentenfunktionen.
Spezifikation öffnenVerstehen Sie die Grenzen von Organisation, Workspace und Governance-Scope – welche Fähigkeiten sich delegieren lassen und welche Freigaben Menschen vorbehalten bleiben.
Berechtigungen prüfenSecani ist die Cyber Security Platform für Risiko-, Compliance- und Audit-Teams. Nachweise, Maßnahmen, Reviews und KI-Agenten laufen in einem Workflow zusammen, sodass Sie Lücken erkennen, bevor daraus Audit-Feststellungen werden.
Secani unterstützt Standards wie ISO 27001, NIS2, DORA, DSGVO, BSI IT-Grundschutz, NIST SP 800-171, CMMC, IEC 62443 und NIST CSF sowie branchenspezifische Standards. Fragebögen können Sie für jedes Framework erstellen und jede Antwort verfolgen.
Der Agent kennt Ihre Frameworks, Maßnahmen, Risiken, Nachweise und Lieferanten, und Sie erreichen ihn in Slack, Teams oder direkt in Secani. Jede Antwort zitiert ihre Quelle, jede Änderung geht erst nach Ihrer Freigabe live, und jede Aktion des Agenten landet im Audit-Log. Mehr über den Agenten
Ja, auf Wunsch und passend zu den Anforderungen Ihrer Organisation. Zusätzlich sichert Secani Ihre Organisation mit SAML SSO, rollenbasierten Zugriffskontrollen, Audit-Logs und isolierten Arbeitsbereichen ab.
Ja. Mit Secani OSCAL MCP holen Sie OSCAL-Kataloge direkt ins Gespräch und befragen Standards in natürlicher Sprache. Das Open-Source-Toolkit von Secani arbeitet mit allen acht OSCAL-1.2.2-Modellen, und die öffentliche OSCAL Validierungs-API prüft OSCAL-1.2.2-JSON ohne Konto. OSCAL-Toolkit entdecken
Buchen Sie eine 30-minütige Demo, und wir zeigen Ihnen Secani mit Ihren Frameworks. Die Pläne wachsen mit Ihrem Compliance-Programm: Starten Sie fokussiert und erweitern Sie, wenn Ihr Team wächst. Demo anfragen
Ab heute verfügbar.